Veja quais ferramentas de IA os seus colaboradores usam. Controle quais dados saem da empresa.
O AI Guardian descobre todas as plataformas de IA generativa em uso na organização, classifica os dados sensíveis que cada prompt ou arquivo exporia e aplica a política no host antes que os dados cheguem ao fornecedor de IA. Feito para CTOs, CISOs e CEOs que precisam de uma resposta clara a uma pergunta regulatória: quais dados regulados foram enviados ao ChatGPT, ao Copilot, ao Gemini, ao Claude e aos demais.
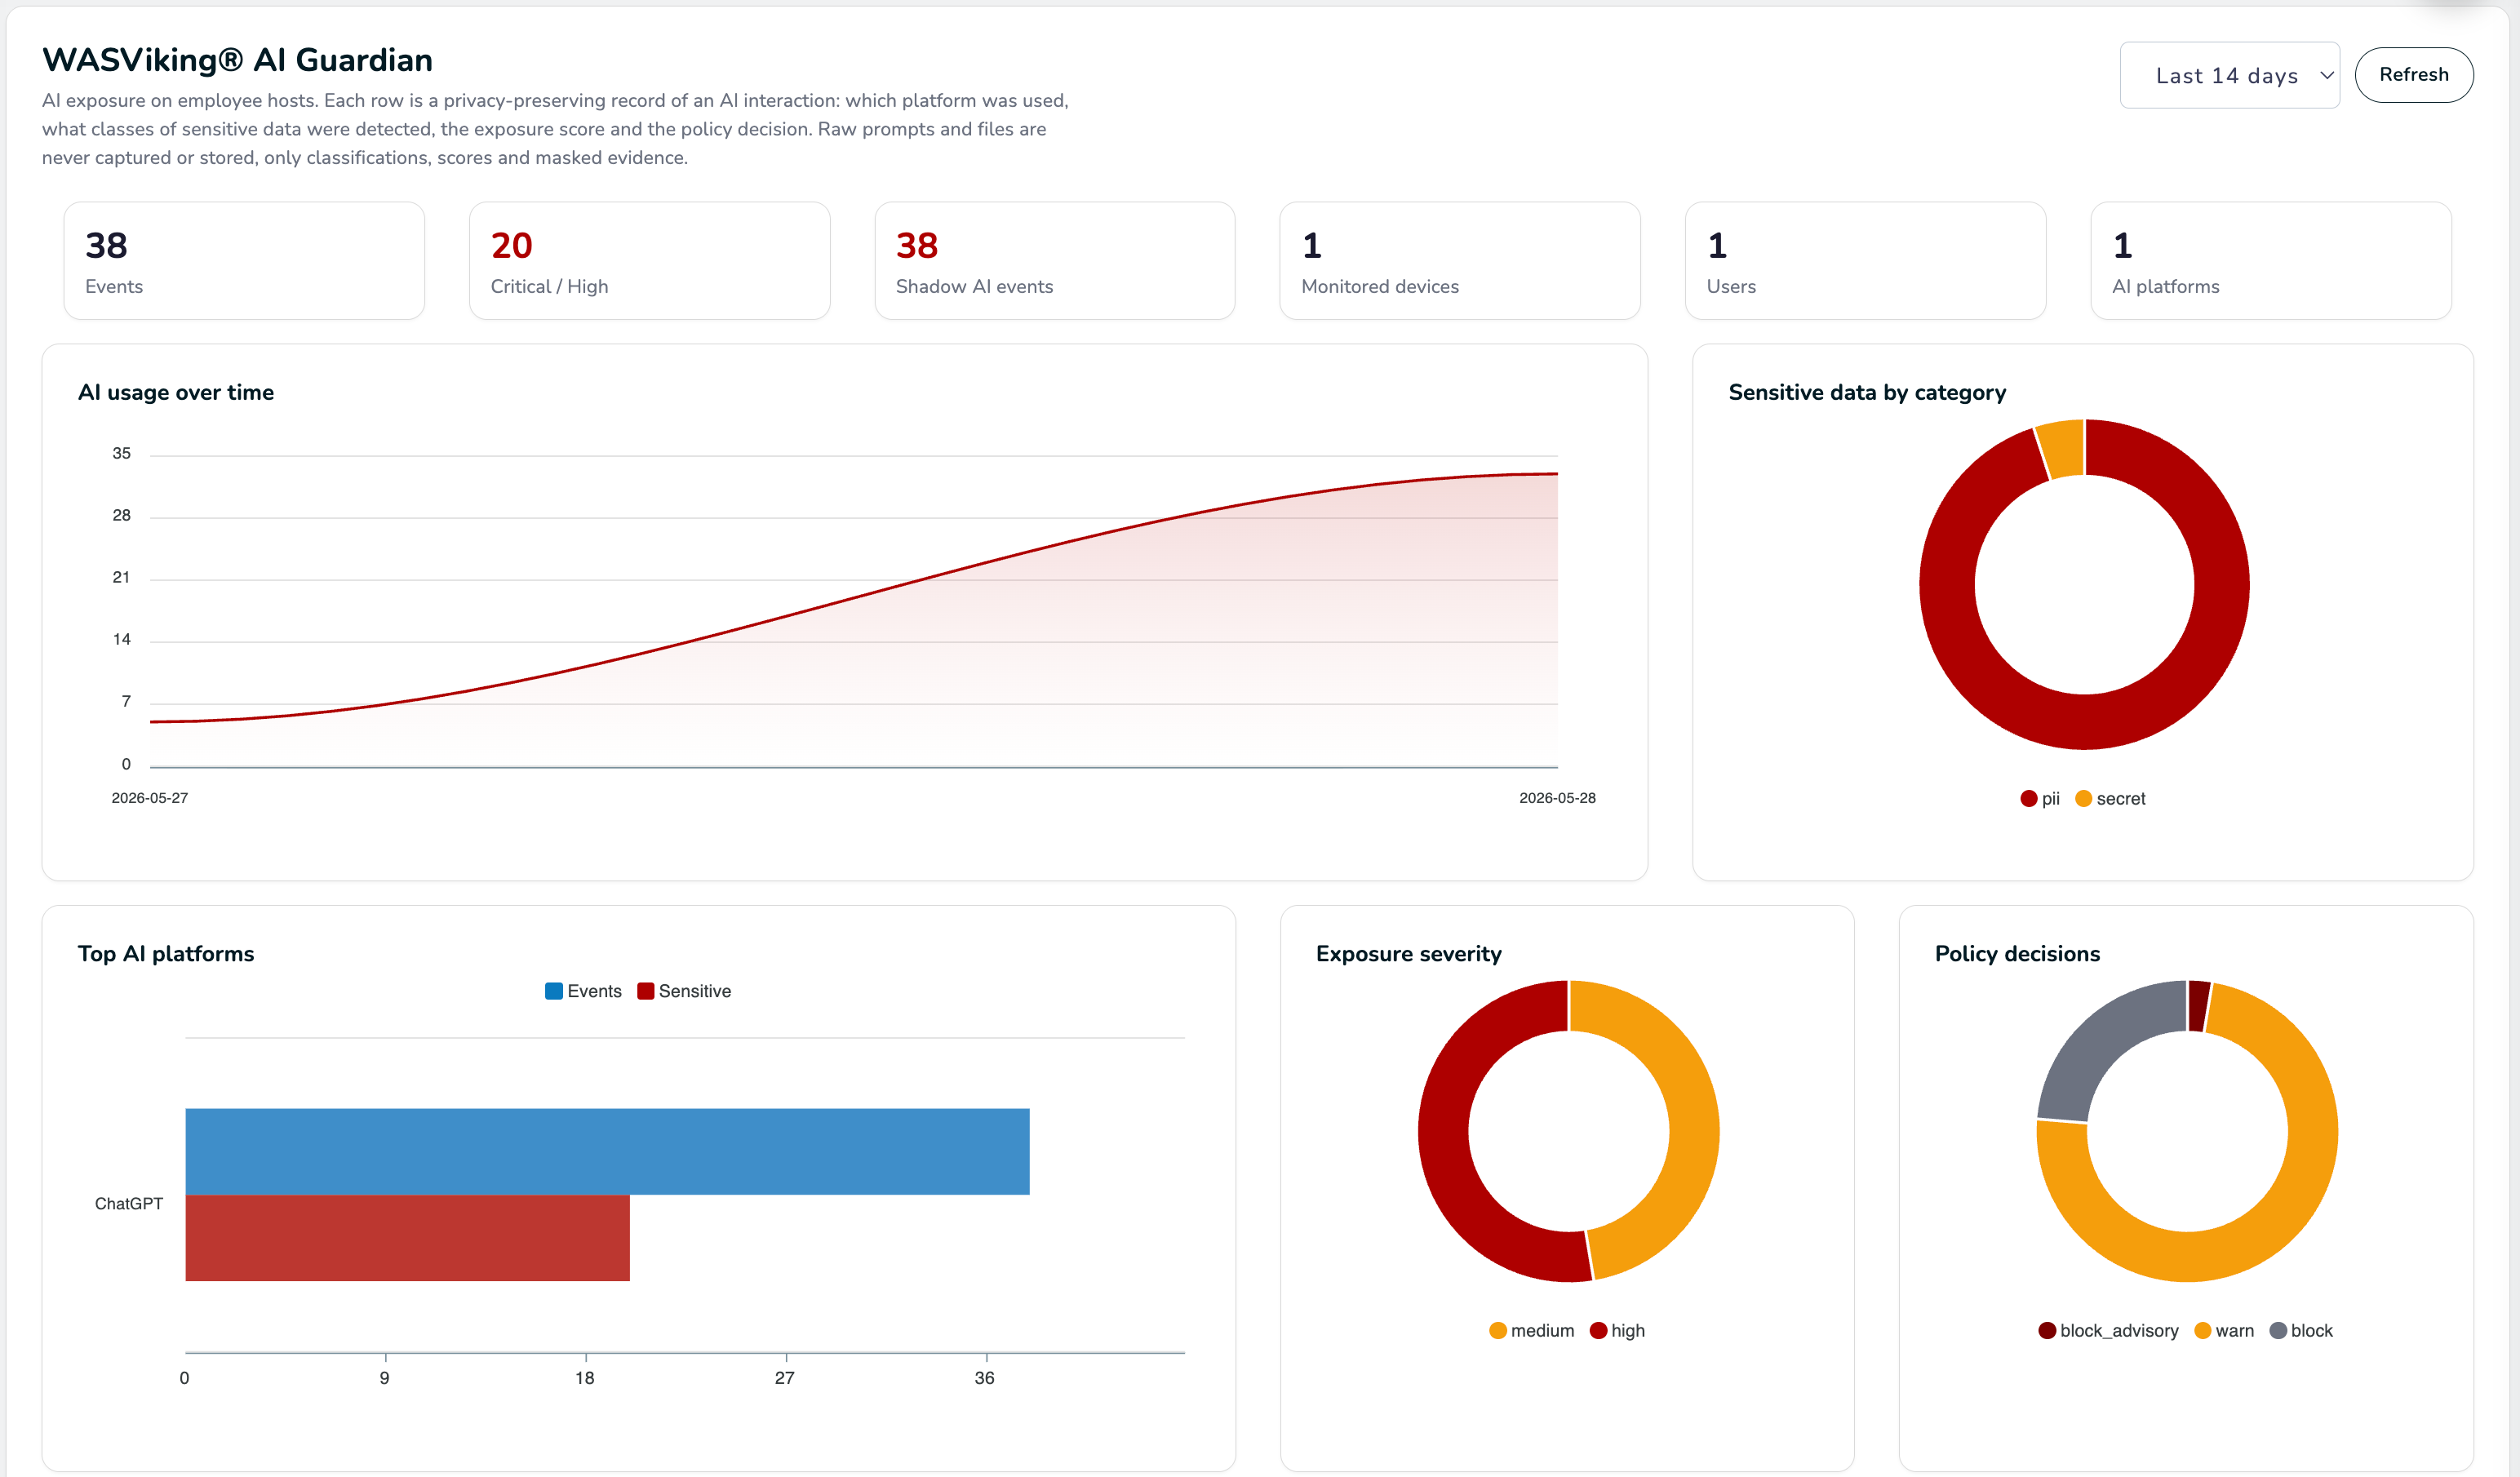
A IA generativa já está dentro da empresa. O DPO e o regulador vão perguntar o que saiu.
Colaboradores colam registros de clientes, código-fonte, anotações médicas, contratos e chaves de API no ChatGPT, no Copilot, no Gemini, no Claude, no Perplexity e em uma longa cauda de ferramentas menos óbvias. Logs de rede não conseguem provar o que foi enviado. Gateways de CASB e DLP pressupõem um tráfego de outra década, não aquele para o qual o AI Guardian foi projetado.
O AI Guardian fica onde os dados de fato saem do host: uma extensão de navegador gerenciada, pareada com o agente da WASViking. Ele identifica a plataforma de IA, classifica o conteúdo segundo categorias reguladas e aplica a política da organização antes que o prompt ou o arquivo chegue ao fornecedor.
event: ai_prompt_pasted
platform : ChatGPT (unsanctioned)
website_risk : unsanctioned
classes : pii, cpf
evidence : •••.•••.•••-09
severity : high
score : 50 / 100
policy decision: block
rule : Block PII paste
reasons : vendor_not_approved, pii_exposure
o prompt nunca chegou ao fornecedor de IA
Descobrir. Classificar. Aplicar. Comprovar.
O AI Guardian foi construído em torno das quatro perguntas que um CISO ouve na manhã seguinte a um incidente. Cada pergunta corresponde a uma capacidade da plataforma, no mesmo tenant que o restante da WASViking®.
Descobrir aplicações de IA
Uma linha por plataforma de IA em uso na organização. ChatGPT, Claude, Gemini, Copilot, Perplexity, Poe, DeepSeek, Grok, Mistral, HuggingFace Chat e qualquer fornecedor que a sua equipe adicionar ao catálogo. Usuários, alertas, uploads, status de autorização, distribuição de severidade e tendência por janela.
Classificar os dados
Detecção determinística de PII (CPF, CNPJ, SSN, e-mail, telefone, cartão de crédito com Luhn), PHI (vocabulário clínico corroborado por identificadores de paciente), secrets (AWS, GitHub, chaves privadas, tokens de provedores), código-fonte e contexto interno (marcadores de produção, hostnames internos, dumps de SQL).
Aplicar a política no host
Regras criadas pelo administrador no portal. O agente aplica a correspondência mais forte antes que a colagem, o arquivo ou o prompt chegue ao fornecedor de IA. Block, Warn, Audit ou Allow. Condições por categoria de site, classe de dado, severidade, plataforma de IA, navegador e usuários-alvo.
Comprovar ao regulador
Cada evento é registrado com evidência mascarada, a regra acionada, a versão da política, o dispositivo e o usuário. Alinhado ao artigo 6º da LGPD, aos artigos 5º e 32 do GDPR e aos controles de auditoria da HIPAA 164.312. Exportável a partir do tenant.
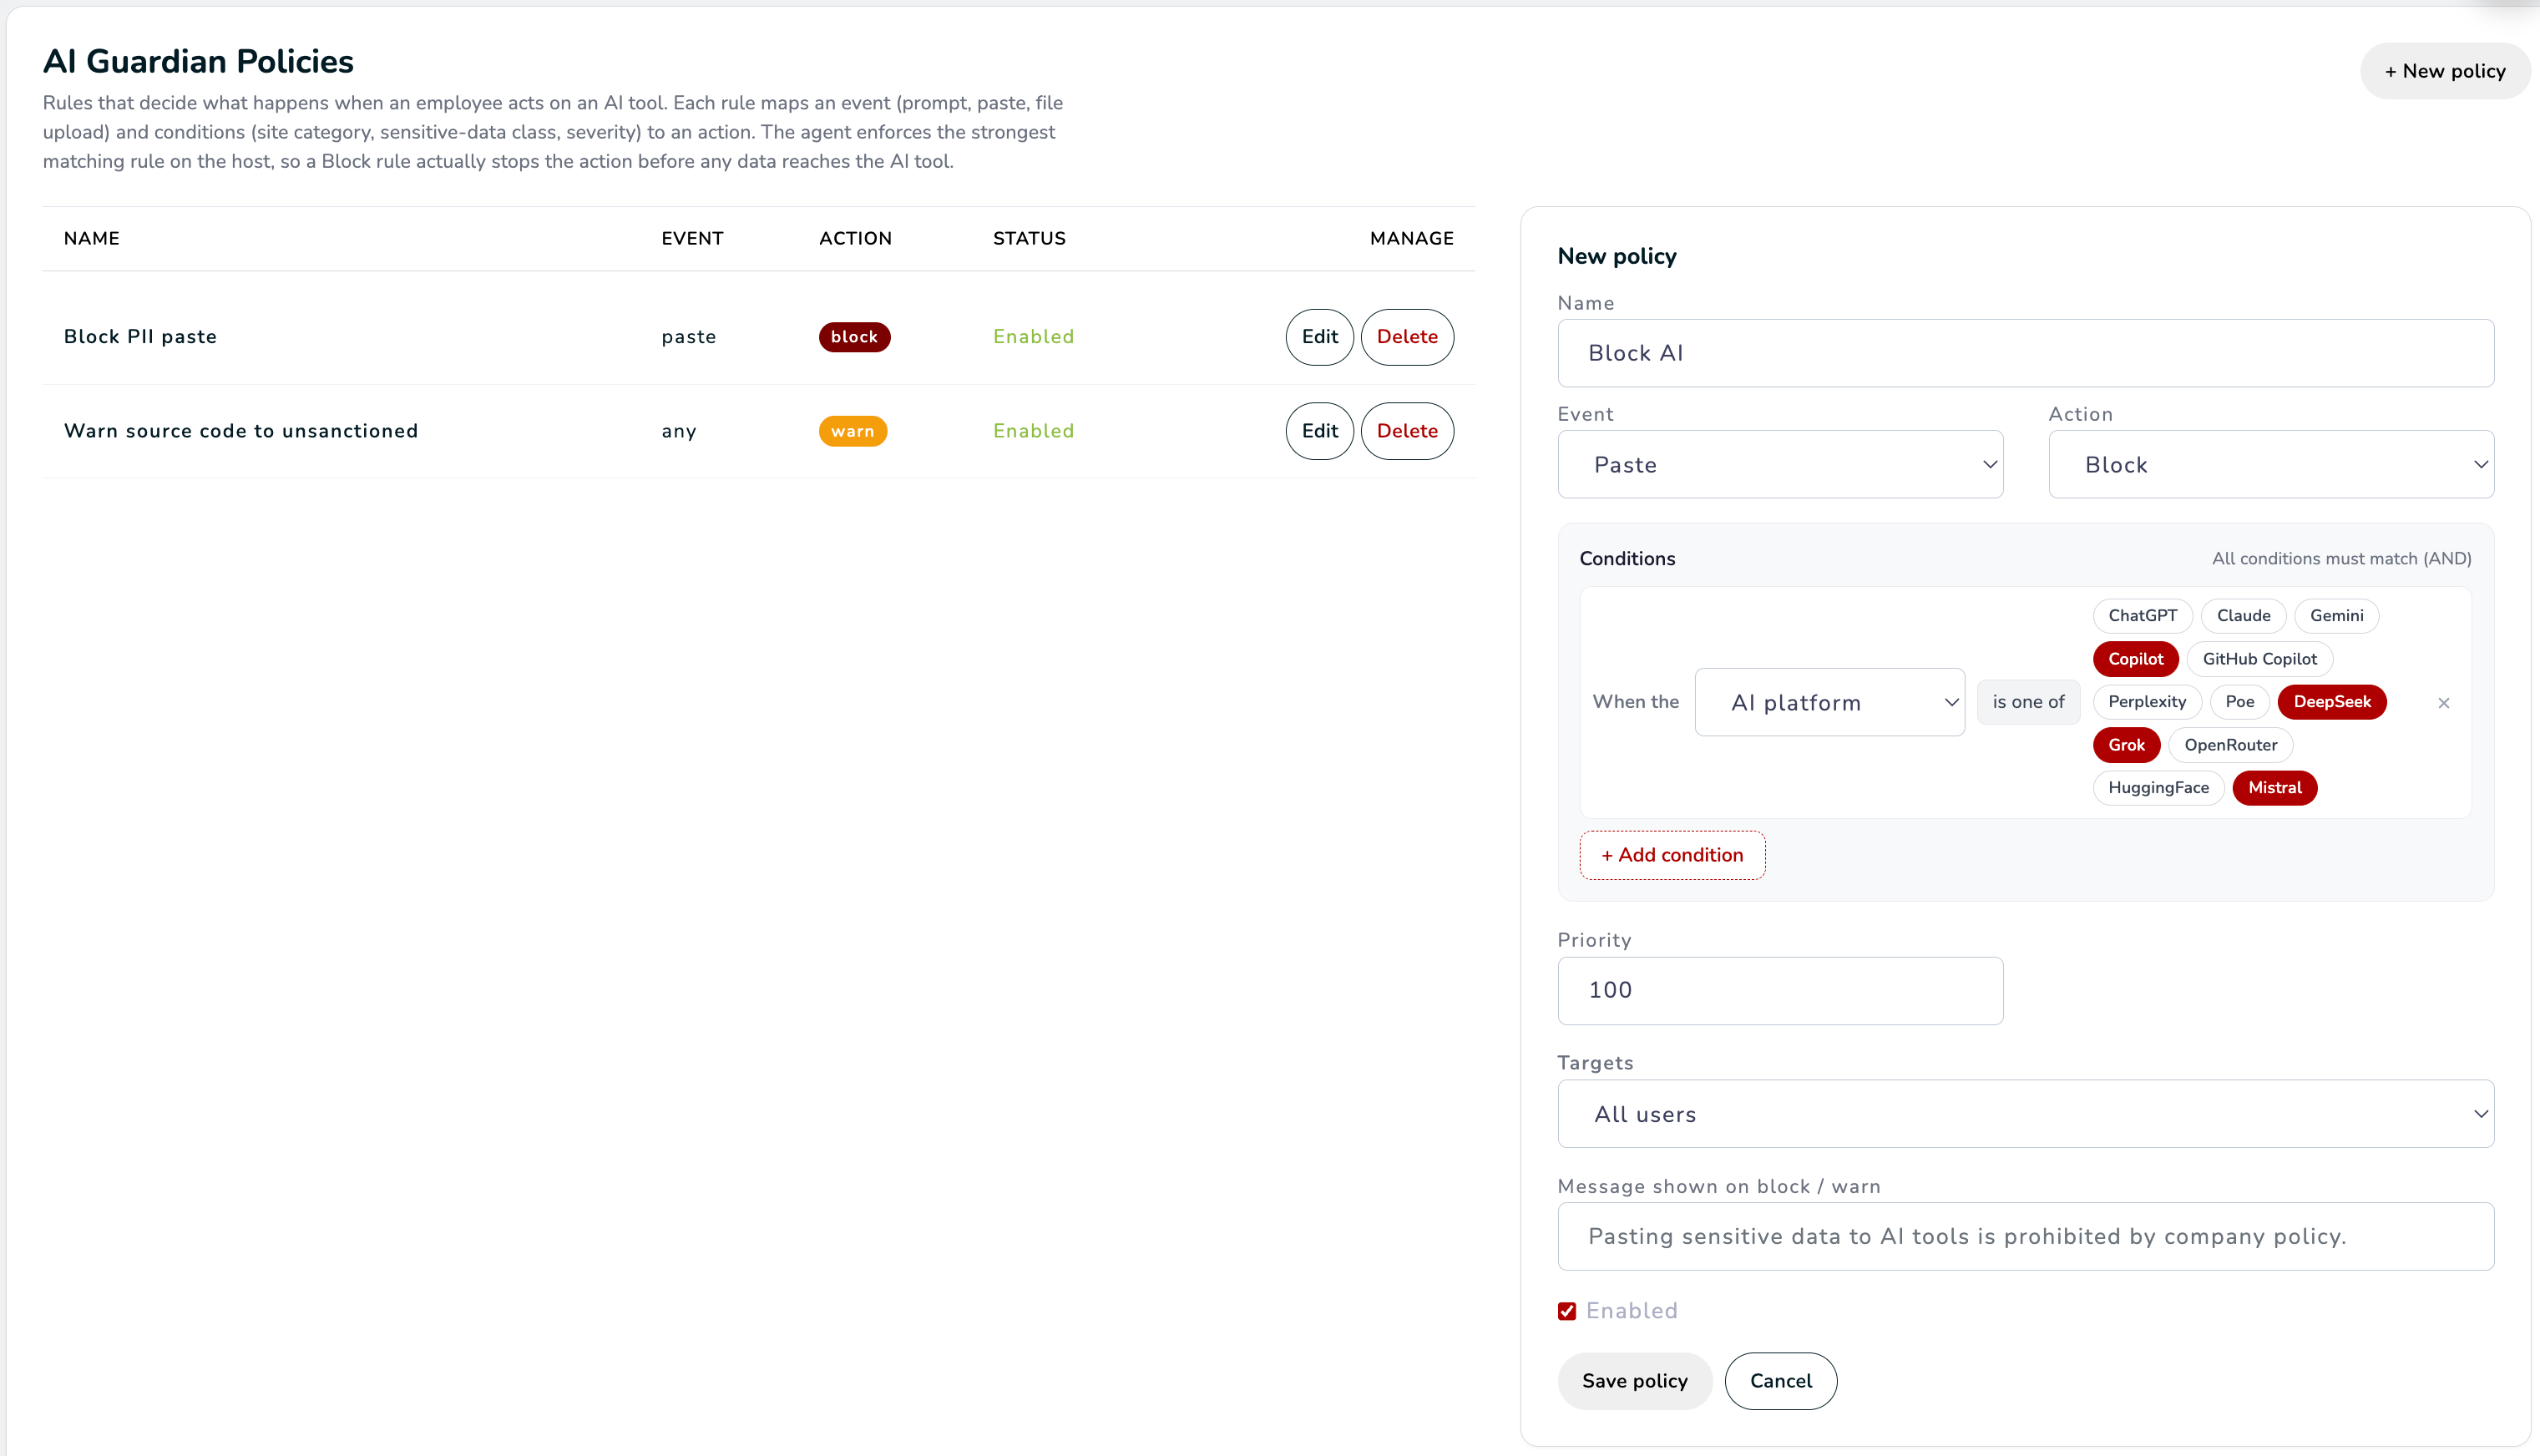
Uma regra que um gestor consegue escrever, um motor que a aplica.
As regras se leem como uma frase. Quando a categoria do site é IA generativa, a classe de dado inclui PII ou PHI e a plataforma não está na lista de aprovadas, bloqueie a ação e mostre o motivo ao colaborador. Vence a correspondência mais forte entre as regras habilitadas.
- Eventos: envio de prompt, colagem, upload de arquivo ou qualquer um
- Condições: categoria de site, classe de dado, severidade, plataforma de IA, navegador
- Alvos: todos os usuários ou uma lista de nomes de usuário do sistema operacional
- Ações: Block, Warn, Audit, Allow, com uma mensagem exibida ao colaborador
- Flags Priority e Enabled, edições sem reiniciar o agente
POST /v1/decide
{
"event": "ai_prompt_pasted",
"platform": "ChatGPT",
"website_risk": "unsanctioned",
"classes": ["pii", "cpf"]
}
{
"decision": "block",
"rule_name": "Block PII paste",
"reasons": [
"vendor_not_approved",
"pii_exposure"
],
"message": "Colar dados sensíveis em ferramentas de IA é proibido pela política da empresa."
}
As categorias que o seu DPO e o seu auditor já usam.
A classificação é o contrato. O AI Guardian não aplica um rótulo genérico de "sensível" e dá o assunto por encerrado. Cada categoria tem um detector definido, um checksum ou uma verificação estrutural para suprimir falsos positivos e uma amostra de evidência mascarada que permite a um revisor confirmar um verdadeiro positivo sem armazenar o valor bruto.
PII (LGPD, GDPR)
CPF e CNPJ validados pelos dígitos verificadores oficiais, SSN, e-mail, telefone, cartão de crédito com validação de Luhn. Formas com pontuação e só com dígitos. A evidência mascarada preserva o formato: •••.•••.•••-09.
PHI (HIPAA, LGPD dados sensíveis)
Vocabulário clínico bilíngue, identificadores de paciente, MRN e CNS, CID-10 corroborado pelo contexto clínico. Um termo médico isolado é apenas informativo. A classificação é promovida a PHI quando um identificador de paciente ou PII ocorre junto com um sinal clínico.
Secrets e tokens
Chaves da AWS, tokens do GitHub, JWT, prefixos de provedores (sk-, ghp_, xox, glpat), chaves privadas e atribuições de credenciais validadas por entropia e por filtros de placeholder. Os valores brutos dos secrets nunca chegam à WASViking, apenas um fingerprint SHA-256 e uma prévia mascarada.
Código-fonte
Sinais de code fence, import e definição, com uma verificação estrutural para que texto comum não seja sinalizado. Colar um módulo de produção em uma ferramenta de IA não autorizada aciona a regra que protege a propriedade intelectual.
Contexto interno
Léxico da organização, hostnames internos (RFC1918 e .corp / .internal / .local) e objetos SQL de dumps. Amplificadores como "produção" ou "confidencial", quando ocorrem junto com dados regulados, elevam a decisão da política para bloqueio.
Registros de saúde
Projetado para organizações que lidam com registros médicos: clínicas, hospitais, operadoras de planos de saúde e ISVs da área de saúde. Detecta a exposição de prontuários de pacientes, prescrições e resultados de exames antes que sejam colados ou enviados a uma ferramenta de IA de uso geral.
Um controle que o regulador reconhece. Não uma alegação genérica de "risco de IA".
O AI Guardian foi construído para que a equipe jurídica, o DPO e o auditor externo consigam mapear o controle ao artigo exato que lhes interessa. O produto apoia a conformidade com os frameworks abaixo. A certificação da empresa é informada separadamente no Trust Center.
LGPD
Princípios do artigo 6º: finalidade, adequação, necessidade e segurança. O AI Guardian fornece o controle técnico que demonstra uma governança alinhada à ANPD sobre o uso de IA generativa com dados pessoais e sensíveis, com evidência auditável por evento.
GDPR
Artigo 5º, licitude e minimização, e artigo 32, segurança do tratamento. A transferência internacional para fornecedores de IA passa a ser uma ação controlada por política, não uma prática sem documentação. Solicitações de titulares de dados podem ser respondidas com o log de eventos.
HIPAA
Controles de auditoria da 164.312 e salvaguardas administrativas da 164.308. A exposição de PHI a fornecedores de IA sem BAA é detectada e bloqueada na origem. O log de eventos apoia a resposta a incidentes e a análise de notificação de violação ao HHS.
PCI DSS v4.0
Requisitos 3 e 4, sobre a proteção de dados do titular do cartão. Números de cartão validados por Luhn e colados em ferramentas de IA são detectados e bloqueados, o que remove um dos caminhos ocultos de vazamento mais comuns dos ambientes de dados do titular do cartão.
ISO 27001 e SOC 2
A.5 políticas de segurança da informação, A.8 gestão de ativos, A.12 operações e SOC 2 CC6 acesso lógico. O AI Guardian é um controle preventivo e detectivo mensurável, com um responsável definido e uma trilha de eventos verificável.
Normas setoriais (BR)
Alinhado à Resolução CMN 4.893/2021 (bancos) e à Resolução BCB 85/2021 (instituições de pagamento), sobre segurança cibernética e o uso de serviços em nuvem no sistema financeiro, conforme alteradas em dezembro de 2025. Útil para o registro de riscos operacionais e para a governança de fornecedores terceiros de IA.
Metadados em primeiro lugar. O prompt bruto nunca é armazenado.
O posicionamento do produto é o contrato de privacidade. O texto bruto do prompt, o conteúdo de arquivos e os identificadores pessoais são processados em memória no host do colaborador e reduzidos antes da persistência. Apenas rótulos de classificação, um fingerprint SHA-256, contagens de caracteres e de tokens, amostras de evidência mascarada e uma referência pseudonimizada do usuário chegam ao tenant.
Isso é por design, não por padrão. O AI Guardian não é um proxy man-in-the-middle. Ele não inspeciona TLS, não captura pacotes, não grava a tela e não registra teclas digitadas. A decisão acontece no host, a evidência permanece mascarada e a trilha de auditoria é auditável.
Registro do evento, após o mascaramento
Um evento canônico no tenant. O conteúdo bruto fica no host. A evidência é mascarada. A decisão é auditável.
"event": "ai_prompt_pasted",
"platform": "ChatGPT",
"website_risk": "unsanctioned",
"classes": ["pii", "cpf"],
"evidence": ["•••.•••.•••-09"],
"sha256": "aca996d54477df36",
"chars": 14,
"user_ref": "u_3832cacb37b40c6b",
"policy": {
"action": "block",
"rule": "Block PII paste",
"version": "default/v1"
}
}
Implantação gerenciada, com instalação forçada e senha mestra para remoção.
O AI Guardian é implantado pelo agente. A extensão de navegador é instalada pela política gerenciada do Chromium, pareada com o agente da WASViking no host e vinculada ao tenant. A desinstalação exige uma senha mestra da organização, validada online, de modo que um colaborador não consegue desativar o controle silenciosamente.
Instalação forçada gerenciada
ExtensionInstallForcelist para Chrome, Edge e Brave, gerada pelo agente e aplicada pelo seu MDM, Intune ou gerenciamento de configuração já existente. Sem etapa de adesão por parte do colaborador.
Habilitação por organização
A funcionalidade é licenciada por dispositivo monitorado. A chave de ativação no portal é autoritativa no servidor, de modo que uma organização contratante pode ligar ou desligar o AI Guardian sem reimplantar agentes.
Desinstalação resistente a adulteração
O agente se recusa a desinstalar o AI Guardian sem a senha mestra da organização, validada online no tenant. O hash nunca chega ao host. A recusa retorna um exit code limpo para a sua automação.