Comprove o que há no seu software. Do build à produção.
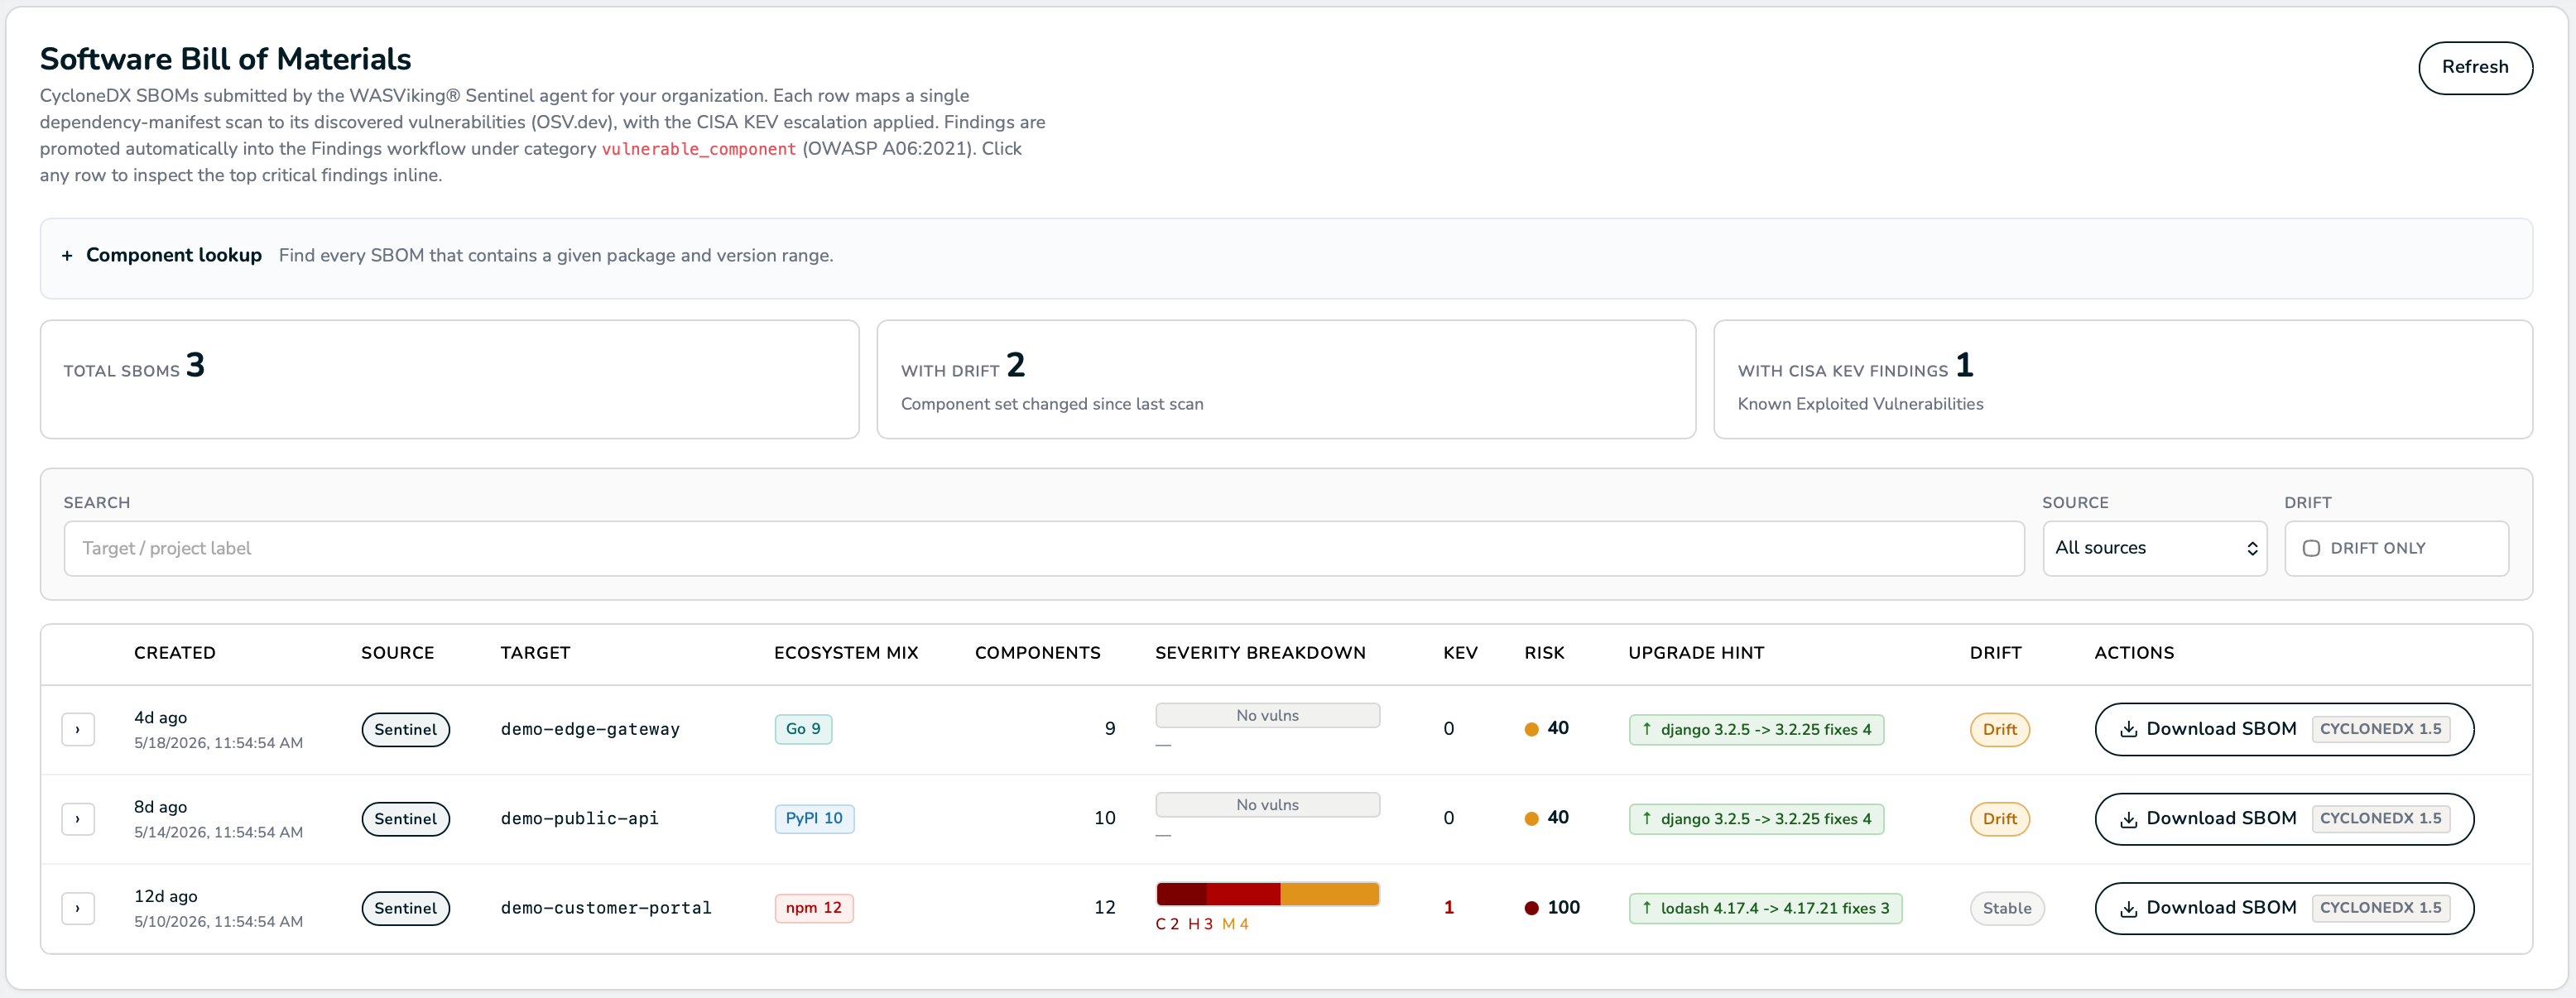
A WASViking® cobre a cadeia de suprimentos de software em quatro camadas coordenadas: detecção passiva de componentes a partir de fora, geração de SBOM no ambiente do cliente, um gate de CI/CD que faz o build falhar antes do merge e um Evidence Bundle assinado que o seu auditor e os seus clientes aceitam.
Uma única história coordenada de cadeia de suprimentos, não quatro ferramentas pontuais.
A maioria das plataformas entrega uma dessas camadas e revende as demais. A WASViking entrega todas juntas, com um único inventário, uma única regra para componentes com exploração conhecida e um Evidence Bundle que conecta a cadeia ao seu auditor.
N1 · Detecção a partir da nuvem
O ComponentDetectionScanner identifica componentes por fingerprint a partir de fora, usando regex de caminho, sha1, um subconjunto do Wappalyzer, meta-generator, headers, cookies e caminhos well-known de CMS. Enriquecido com OSV.dev e CISA KEV.
N2 · SBOM no ambiente do cliente
O wasviking-sentinel sbom percorre os manifestos de build de npm, yarn, pnpm, PyPI, Pipfile, Go, Composer, Maven e Gem. Saída em CycloneDX 1.5, enriquecimento com OSV e KEV, envio via REST para o seu tenant.
N3 · Gate de SCA em CI/CD
O wasviking-sentinel ci --sca executa a verificação de SBOM, OSV e KEV durante o build. Exit codes determinísticos: 70 marcado como KEV, 71 achado não KEV, 72 ok. O pipeline falha antes do merge, não depois da violação.
Evidence Bundle assinado
Pacote assinado por submissão: CycloneDX consolidado, PDF de capa com a marca, CSVs de drift, achados, auditoria e conformidade, além do verification.txt. Compartilhamento por token + senha, revogável e reemitível.
Interrompa o build antes que um componente listado no KEV chegue à main.
Adicione um único comando ao seu pipeline. Limites de severidade configuráveis, modo baseline para repositórios legados e exit codes que o seu runner de CI já entende.
- SBOM em tempo de build, correspondência com OSV e verificação no CISA KEV em uma única passagem
- Exit 70 marcado como KEV · 71 achado não KEV · 72 ok
- Modo baseline para projetos legados, para que o ruído se reduza ao que é realmente novo
- Mesmo binário Go do
wasviking-sentinel sbom, sem agente adicional para implantar - Autenticado no seu tenant via
ApiKey wv_live_*
$ wasviking-sentinel ci --sca --fail-on kev
[sentinel] CycloneDX SBOM generated for 1,284 components
[sentinel] OSV match ........... 7 advisories
[sentinel] CISA KEV cross-ref .. 1 KEV-listed
[sentinel] Risk score amplification: +18 points
FAIL [email protected] CVE-2021-44228 KEV critical
WARN [email protected] CVE-2021-3749 high
OK 1,275 components clean
Evidence submitted to https://api.wasviking.com/v1/sentinel/sbom/submit
exit 70
O SBOM de ontem é a exposição de amanhã.
A WASViking ingere OSV e CISA KEV diariamente e, em seguida, faz a correspondência retroativa com cada SBOM ativo no seu tenant. Novas exposições são promovidas a Findings automaticamente e encaminhadas para Slack, Teams, webhook ou e-mail. Só notificamos novamente em caso de inclusão no KEV, aumento de severidade ou disponibilidade de correção, para que o canal de alertas continue sendo sinal.
- Ingestão diária de OSV + CISA KEV
- Correspondência retroativa com cada SBOM ativo da organização
- Promoção automática a Findings com fingerprint estável
- Regra inteligente de renotificação, não "tudo o que mudou"
- Ingestão manual de IOCs para a equipe interna e para os tenants, com fingerprint no escopo do alvo
Busca de componentes em todos os SBOMs
Índice invertido sobre as suas submissões CycloneDX. Responda "quais serviços executam log4j 2.x" em uma única consulta, com data e hora da última detecção por host.
{
"matches": 3,
"hosts": [
"checkout-api.prod",
"billing-worker.stg",
"legacy-portal.dr"
],
"kev": true,
"first_seen": "2026-04-18T11:02Z"
}
O único artefato que tanto o seu auditor quanto o seu cliente aceitam.
Substitua o despejo improvisado de PDFs por um pacote assinado, gerado diretamente a partir dos dados do seu tenant. Emita, reemita, revogue. Compartilhe com token + senha separados, com log de auditoria bilateral a cada acesso.
O que há dentro
CycloneDX por submissão, um CycloneDX consolidado de toda a organização, um PDF de capa com a marca, além de CSVs de drift, achados, auditoria e conformidade. O verification.txt documenta a cadeia.
Como é compartilhado
Token + senha separados, com prazo de validade, revogável. Escopo REST público sca:read. Eventos de webhook a cada acesso para a organização emissora.
Onde fica armazenado
S3 com escopo de IAM validado. O operador pode reemitir em um fluxo de um clique. Os Posture Shares usam o mesmo modelo de segurança para comprovar a postura.
Encontre secrets onde eles se escondem. Sem enviá-los a lugar nenhum.
O wasviking-sentinel secrets percorre o seu sistema de arquivos e, opcionalmente, o histórico do git, com 32 detectores e 10 verificadores ativos. Os secrets brutos nunca saem do agente. Apenas um hash SHA-256 e uma prévia mascarada chegam à WASViking.
32 detectores
AWS, GitHub, chaves privadas, credenciais de banco de dados, Stripe, SendGrid, Slack, PagerDuty e outros. Um classificador de IA suprime correspondências de teste, documentação e placeholder.
10 verificadores ativos
Verificação opcional no endpoint legítimo do provedor. Distingue uma credencial real e ativa de uma coincidência de regex.
Integração com CI
Exit codes 73 verificado como ativo, 74 não verificado, 72 ok. Cada pipeline decide entre falha estrita ou aviso. Preflight contra uma chave de API ativa da organização, com cache de 30 minutos e tolerância de 24 horas.