Veja a sua exposição como um atacante vê. De fora para dentro.
A WASViking monitora os sinais que vivem fora do seu perímetro, credenciais vazadas, domínios parecidos com os seus, tráfego hostil na borda e avisos de cadeia de suprimentos, e os correlaciona com os seus próprios achados. Um sinal externo se torna um risco priorizado e contextualizado, em vez de mais um alerta em uma caixa de entrada separada.
A maior parte da sua exposição não está nos seus servidores.
O scan de vulnerabilidades olha para dentro. Mas credenciais vazam, domínios parecidos são registrados e adversários sondam a sua borda muito antes de uma CVE aparecer em um scan. Esse sinal é exposição, e normalmente chega sem contexto e sem responsável.
O Exposure Intelligence traz esses sinais externos para a mesma plataforma dos seus achados, para que sejam triados, pontuados e tratados, em vez de ficarem parados em uma ferramenta separada.
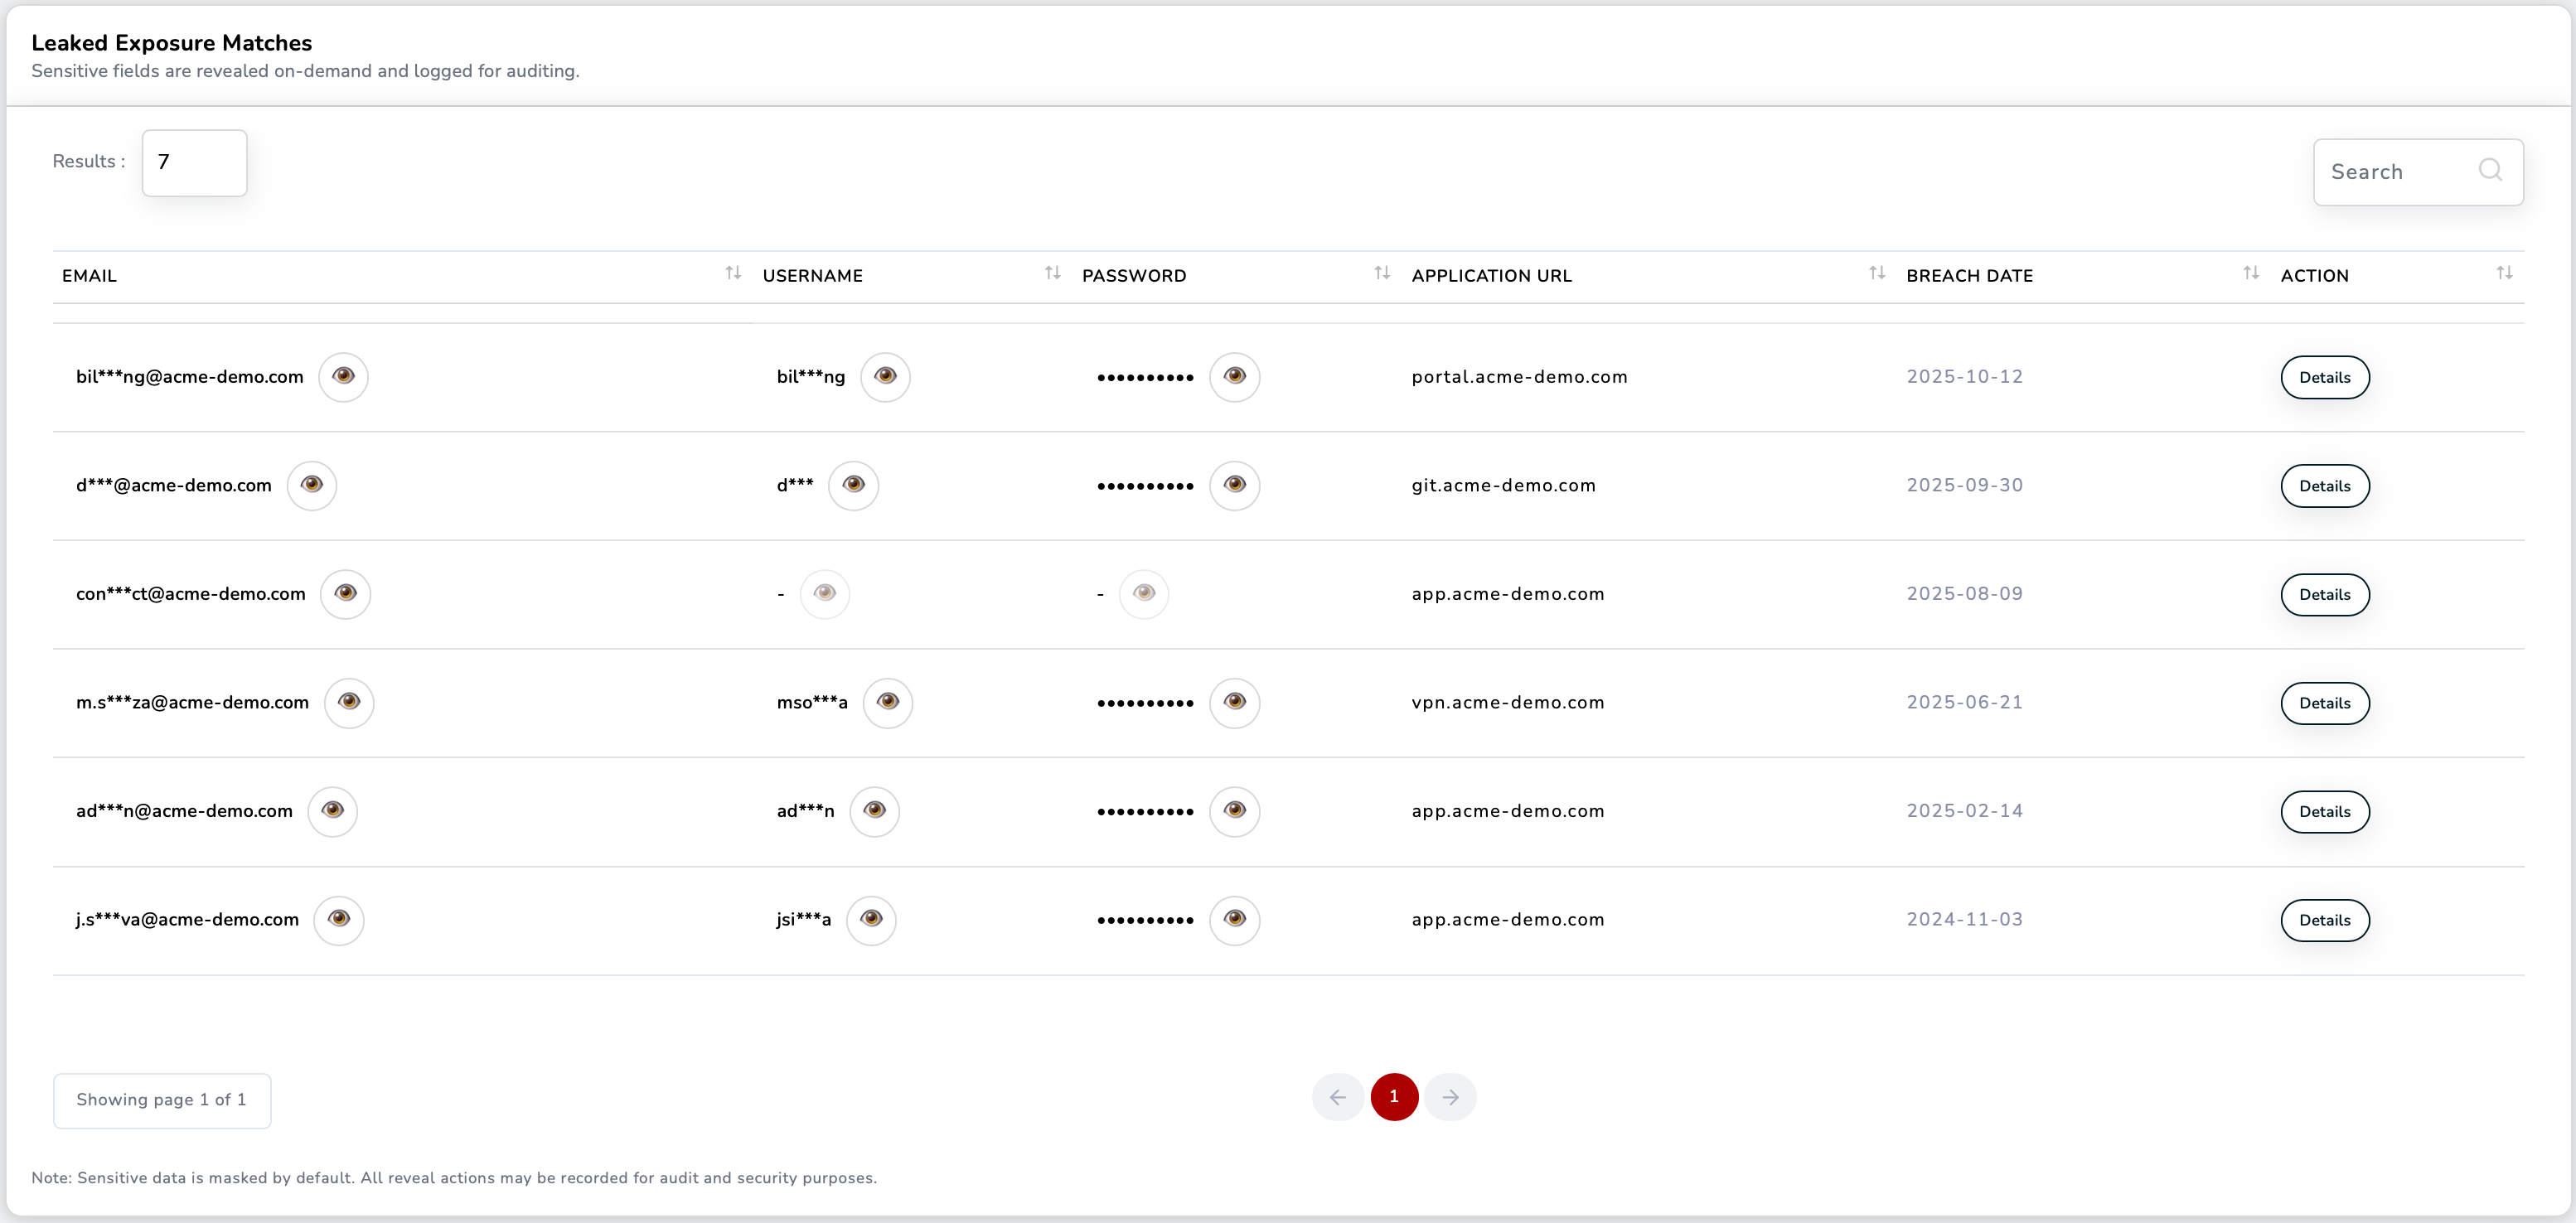
[leak] par de credenciais de acme.com visto em um dump de paste
[brand] domínio parecido registrado: acme-support.co
[edge] rajada de credential stuffing em login.acme.com
[supply] CISA KEV com correspondência em um SBOM ativo: CVE-2026-XXXX
→ correlacionado a 3 ativos, 2 achados abertos
→ pontuação de risco amplificada, promoção ao fluxo de trabalho de achados
Quatro fontes de sinais externos, uma plataforma.
Cada fonte é monitorada continuamente e vinculada aos domínios e ativos que você já mantém na WASViking, para que nada chegue sem contexto.
Credenciais e dados vazados
Monitoramento da deep e dark web em busca de credenciais, e-mails e dados da empresa ligados aos seus domínios. Cada nova exposição aparece com a fonte e a data da primeira detecção, não como um relatório estático que você precisa ir buscar.
Edge Threat Radar
Tráfego hostil na borda, scanners, abuso de credenciais e automação por bots, correlacionado aos seus ativos em tempo real. O comportamento do adversário se torna um insumo do seu quadro de risco, não um dashboard separado.
Abuso de marca e typosquatting
Domínios parecidos e que se passam pela sua marca, direcionados aos seus clientes e colaboradores. Detectados cedo, antes que uma campanha de phishing construída sobre a sua marca chegue às caixas de entrada.
Avisos de cadeia de suprimentos
Ingestão diária de OSV e CISA KEV comparada com os seus SBOMs ativos, com renotificação inteligente em caso de promoção a KEV, aumento de severidade ou disponibilidade de uma correção.
Ver cadeia de suprimentosUm sinal é ruído até encontrar a sua postura.
O valor não está no feed. Está na correlação. Os sinais externos são amplificados contra os seus achados e ativos, de modo que um alerta bruto se torna um item priorizado, com linhagem clara e um responsável.
Amplificação de risco
Um evento de borda ou vazamento que corresponde a um achado aberto eleva a pontuação de risco desse achado, e assim o trabalho mais importante sobe ao topo por conta própria.
Linhagem do ativo
Cada sinal é vinculado ao ativo e ao domínio que afeta, com os eventos de primeira detecção, reaparecimento e desaparecimento acompanhados ao longo do tempo.
Do sinal ao achado
A exposição relevante é promovida ao fluxo de trabalho de achados com status, log de auditoria e SLA, o mesmo fluxo de trabalho que a sua equipe já usa para os resultados de scan.