O mesmo terreno do VMDR, do Patch Management e do Cloud Agent. Medido no final, com uma licença só.
Se os seus servidores rodam no Qualys hoje, você conhece a rotina: detecção em uma aplicação, inventário de ativos em outra, patch e configuração licenciados à parte. A Infrastructure Defense cobre parques Windows e Linux com um agente e uma licença por host, e fecha cada ciclo de patch com um número: quais vulnerabilidades fecharam e quanto o score de risco caiu.
- 11 vulnerabilities closed, 2 listed in CISA KEV
- 9 of 9 security updates installed
- No restart pending, boot time confirmed
Onde a diferença aparece no dia a dia.
As duas plataformas inventariam seus servidores, encontram vulnerabilidades, priorizam e aplicam patches. A diferença está no que você compra, no que o score sabe e no que um job concluído prova.
Uma licença, não uma pilha de assinaturas
Detecção, inventário de ativos, execução de patch, hardening de configuração e descoberta de rede vêm na mesma licença por host. Nada para contratar depois, quando a equipe quiser agir sobre o que encontrou.
Todo job de patch termina com prova
O agente reavalia o host logo depois do job. O resultado lista as vulnerabilidades que fecharam, o score antes e depois e qualquer reinicialização que ainda esteja pendente. Instalado não é o mesmo que corrigido, e o job diz qual dos dois aconteceu.
Um score que enxerga o ataque, não só o pacote
O Viking Exposure Score soma evidências que um agente de host não coleta sozinho: exposição à internet comprovada pela nossa descoberta de superfície de ataque e tráfego de ataque bloqueado no seu edge contra aquele servidor nos últimos sete dias.
Configuração que você corrige, não só avalia
Controles alinhados ao CIS mostram o esperado contra o real em cada host. Para os itens de hardening mais comuns, o Apply fix executa a mudança pelo agente e o inventário seguinte confirma. Exceções aceitas carregam motivo, aprovador e data de validade.
Empacotamento diferente. O mesmo problema de infraestrutura.
Os produtos não são cópias um do outro, então compare o trabalho operacional que cada um faz. Na Qualys, o trabalho com servidores se divide entre aplicações no mesmo Cloud Agent, várias delas licenciadas à parte. O Infrastructure Defense cobre o mesmo terreno com um inventário e uma licença por host.
Telemetria do host
Visibilidade contínua do endpoint e coleta de dados.
Telemetria do host
Serviço nativo para Windows, Linux e macOS, só com TLS mútuo de saída.
Inventário de ativos
Visibilidade, classificação, ciclo de vida e contexto dos ativos.
CSAM licenciadoInventário e ciclo de vida
Hardware, software, serviços, portas em escuta, fim de vida e metadados de nuvem.
IncluídoGestão de vulnerabilidades
Detecção, contexto de ameaça e priorização.
Por ativoVulnerabilidade e exposição
CVEs ponderadas por EPSS, CISA KEV, exposição à internet e contexto de negócio.
IncluídoGestão de patches
Distribuição de patches e fluxos de correção.
Add-onCorreção
Aprovação, janela de manutenção, execução, estado de reinicialização e reavaliação.
IncluídoConformidade de políticas
Avaliação de configuração contra políticas de benchmark.
Add-onPostura de configuração
Verificações alinhadas ao CIS, exceções, evidências e correções suportadas.
IncluídoGateway e cache
Conectividade por proxy e cache de atualizações do agente e de conteúdo de patch.
Distribuição controlada
Relay seguro para os agentes e cache local de conteúdo de patch para redes restritas.
Um ciclo da descoberta à prova.
Seis etapas num só console, sobre o mesmo registro do host. Ninguém da equipe precisa aprender qual aplicação cobre qual etapa.
-
Descobrir
Saiba o que existe, inclusive dispositivos sem agente, encontrados pelo Sentinel Probe.
-
Inventário
Um registro de hardware e software para cada host.
-
Priorizar
Pese cada vulnerabilidade contra exploração, exposição e contexto de negócio.
-
Corrigir
Aprove, aplique patches, faça hardening e controle reinicializações dentro da janela de manutenção.
-
Verificar
Reavalie depois da mudança em vez de tratar instalado como corrigido.
-
Provar
Guarde a evidência de auditoria ligada ao ativo e ao registro da mudança.
Incluso na licença por host: inventário de ativos, detecção de CVE, Viking Exposure Score, execução de patch, rollback, hardening de configuração e descoberta de rede pelo Sentinel Probe.
Mesmo CVE, urgências diferentes. O score sabe por quê.
Um score de risco montado só com o que o host reporta coloca quase no mesmo lugar dois servidores com a mesma vulnerabilidade. A Infrastructure Defense também lê o que o resto da plataforma vê sobre cada servidor, e cada ponto do score tem nome.
Por que o acme-web-02 marca 99
Viking Exposure Score, pontos por fator
O fator de edge aparece quando o Edge Threat Radar está conectado à sua CDN ou ao seu WAF.
O acme-batch-07 espera a vez dele
Mesma vulnerabilidade, mesmo CVSS, só interno e sem ataque no edge: marca 91 e fica abaixo do acme-web-02 na fila. Sua equipe corrige primeiro o servidor que está sendo atacado e consegue explicar a ordem para quem perguntar.
A conta está na tela
Cada fator mostra os pontos, a fonte e a data. Quando o tráfego de ataque para, o fator decai sozinho. Quando a sua equipe marca um host como não exposto, a decisão manual vale mais que a automação.
Impacto antes da aprovação
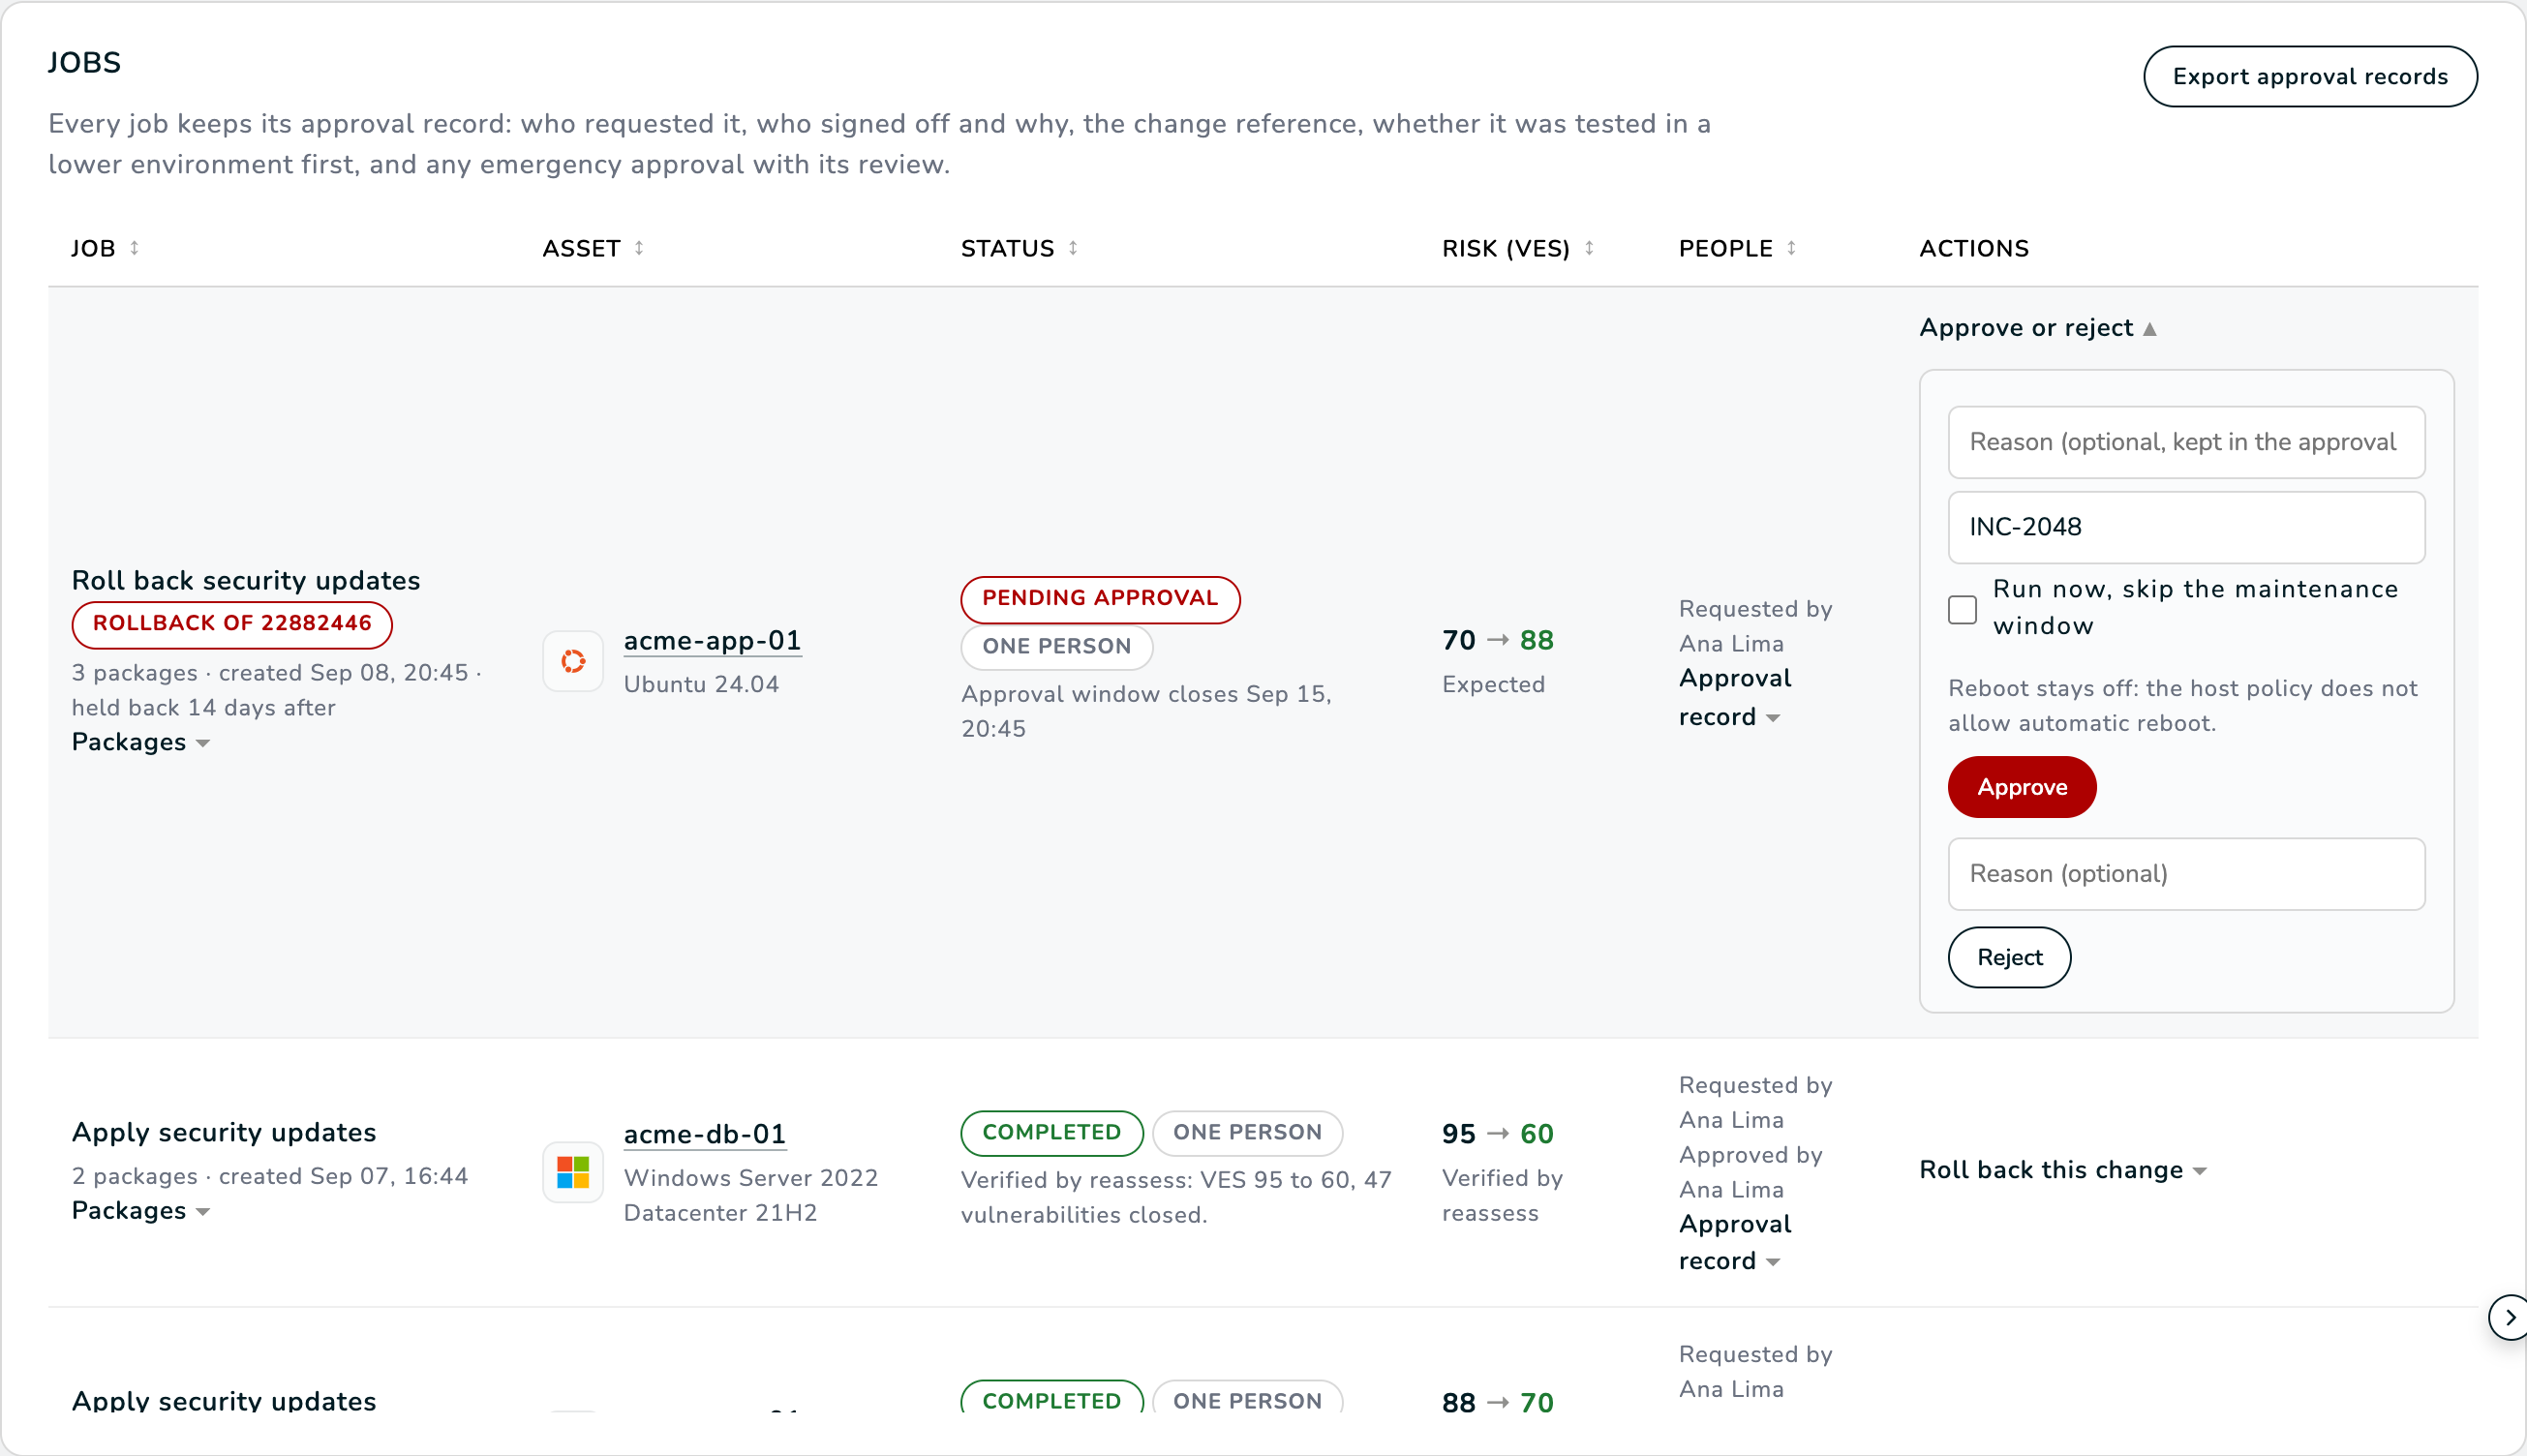
Uma atualização pendente aparece como as vulnerabilidades que ela fecha e o score que deve entregar, então quem aprova vê o retorno de cada mudança antes de qualquer coisa rodar.
Doze semanas de um parque que fica mais seguro, com registro.
Cada ponto desta linha vem de uma reavaliação, nunca de uma contagem de patches. A Patch Tuesday empurra o score para cima, os jobs verificados trazem para baixo, e a liderança vê a tendência sem ninguém montar planilha.
Parque ACME, Viking Exposure Score médio
Semanal, só de reavaliações. Quanto menor, melhor.
Ativos expostos à internet, por estado de gestão
48 ativos públicos encontrados pela descoberta de superfície de ataque
Cada ativo sem gestão vem com o próximo passo: instalar um agente, apontar o Sentinel Probe para ele ou vinculá-lo a um host existente.
Dados ilustrativos do tenant de demonstração ACME
O Command Center que a sua equipe abre toda manhã.
Risco do parque, a tendência, o score projetado depois das correções disponíveis hoje e os ativos a corrigir primeiro, com o motivo e o próximo passo de cada um.

Evidência de auditoria que se monta sozinha enquanto a equipe trabalha.
Cada inventário, aprovação, job de patch e checagem de configuração fica registrado com quem, o quê e quando. Quando o auditor, o encarregado (DPO) ou um cliente pede a prova, ela já está lá, mapeada para os controles que eles leem.
Hardening medido em cada host
Controles alinhados às seções dos benchmarks CIS rodam a cada inventário, mostrando o esperado contra o real. Cada policy escolhe o perfil baseline ou CIS Level 1, e as correções mais comuns saem direto do controle reprovado.
Gestão de mudança que o seu QSA reconhece
Vulnerabilidades priorizadas, hardening mapeado ao requisito, registro datado de cada patch da aprovação à verificação, e evidência de scan interno guardada junto com os ativos que ela cobre.
Medidas de segurança que você consegue demonstrar
Evidência datada de que os servidores que tratam dados pessoais estão inventariados, avaliados, corrigidos sob controle e endurecidos, coletada por um agente construído sobre a minimização de dados.
ACME · Production servers · CIS Level 1
41 hosts · last inventory 12 min ago| Control | CIS | PCI DSS | Hosts | Status |
|---|---|---|---|---|
| SMBv1 protocol disabledExpected: disabled · Actual: enabled on 3 hosts | 2.2 / 18.4 | Req 2 | 38 / 41 | FAIL |
| WDigest credential caching offExpected: UseLogonCredential = 0 | 18.4 | Req 8 | 41 / 41 | PASS |
| Account lockoutExpected: 5 attempts or fewer, 15 min or longer | 1.2 | Req 8 | 41 / 41 | PASS |
| Mandatory access controlExpected: SELinux enforcing · Actual: permissive on 2 hosts | 1.3 / 1.6 | Req 2, 7 | 19 / 21 | FAIL |
| Audit daemon runningExpected: auditd active, audit=1 at boot | 6.2 | Req 10 | 21 / 21 | PASS |
| Time synchronizationException until Dec 31 · approved by M. Souza | 2.1 | Req 10 | 40 / 41 | ACCEPTED |
Dados ilustrativos do tenant de demonstração ACME
Parque da ACME, controles aprovados por área
Parcela das checagens alinhadas ao CIS aprovadas, servidores de produção
Em destaque: a área a atacar em seguida. Cada controle reprovado leva aos hosts, à evidência e, nos itens comuns, ao Apply fix.
Requisito por requisito, a evidência já está coletada.
Os registros que o seu QSA pede saem do trabalho do dia a dia: detecção, aprovação, execução e verificação. Ninguém junta prints na semana anterior à avaliação.
Configuração segura
Controles alinhados ao CIS com esperado contra real, e exceções aprovadas com validade.
Vulnerabilidades identificadas e priorizadas
CVEs com CVSS, EPSS e CISA KEV, priorizados pelo Viking Exposure Score.
Patches de segurança instalados
Registro datado de cada job de patch, da aprovação à reavaliação verificada.
Gestão de mudança
Motivo, referência de mudança, plano de retorno e aprovação em todo job, com acesso de emergência restrito a pessoas nomeadas.
Configurações de autenticação
Controles de senha, bloqueio de conta e proteção de credenciais verificados em cada host.
Logs de auditoria
Logs de auditoria do host verificados, mais a trilha de auditoria da plataforma para cada aprovação e mudança.
Scans internos de vulnerabilidade
Scans internos trimestrais pelo Sentinel Probe, com credencial como pede o 11.3.1.2, e pacotes de evidência.
Inventário de componentes do sistema
Inventário vivo de hardware e software de cada host registrado e de cada dispositivo descoberto.
Medidas de segurança na LGPD, com a evidência anexada.
A lei pede que o controlador adote medidas de segurança e consiga demonstrá-las. A Infrastructure Defense produz esse registro para os servidores que tratam dados pessoais, sem coletar dados pessoais.
Medidas técnicas de segurança
Inventário, gestão de vulnerabilidades, patch com aprovação e hardening dos servidores que guardam dados pessoais, cada etapa datada e verificável.
Só os dados de que a segurança precisa
O agente lê configuração, pacotes e serviços. Ele nunca abre arquivos de usuário, então avaliar um servidor não cria um novo fluxo de dados pessoais.
Um programa de governança que você consegue mostrar
Policies por grupo de hosts, aprovações, exceções com validade e trilha de auditoria dão ao encarregado (DPO) um programa de segurança funcionando para apresentar, não um documento na gaveta.
Módulo a módulo, o que cada plataforma entrega.
As linhas seguem as quatro aplicações do Qualys que um parque de servidores costuma usar: Cloud Agent, Global AssetView, VMDR e Patch Management. Onde as duas plataformas fazem bem o trabalho, dizemos isso.
| Capacidade | Qualys | WASViking® Infrastructure Defense |
|---|---|---|
| O agenteCloud Agent · Sentinel Host | ||
| Agente leve como serviço nativo | Cloud Agent para Windows, Linux e macOS | Sentinel Host para Windows, Linux e macOS, só TLS mútuo de saída, MSI assinado para GPO, Intune ou SCCM Equivalente |
| Proteção das cargas de produção | Limite e throttle de CPU no perfil de configuração do agente | Perfis de desempenho por policy, o controle realmente aplicado em cada host visível no console e o trabalho pesado adiado enquanto o host está sob carga Vai além |
| Inventário de ativosGlobal AssetView · Assets | ||
| Hardware, software, serviços e portas | Inventário completo com detalhes de software e hardware | Hardware até volumes e GPU, software com fabricante e data de instalação, serviços, portas em escuta com o processo dono, contas locais, metadados de nuvem Equivalente |
| Fim de vida e fim de suporte | Dados de ciclo de vida no CyberSecurity Asset Management | Ciclo de vida de sistema operacional e software a partir de dados publicados pelos fabricantes, contado como fator de risco com a data no rótulo Equivalente |
| Dispositivos sem agente | Appliances de scanner e sensores passivos | Descoberta de rede pelo Sentinel Probe, sem credencial ou com credencial via SSH e WinRM, com evidência de scan para o PCI DSS 11.3.1. Dispositivos descobertos não consomem licença Vai além |
| Ativos expostos à internet contra o estado de gestão | Superfície de ataque externa no CyberSecurity Asset Management | Cada ativo público classificado como totalmente gerenciado, parcialmente gerenciado, sem gestão ou desconhecido, com o próximo passo e alerta para ativo de internet desprotegido, na mesma licença Vai além |
| Gestão de vulnerabilidadesVMDR · Vulnerabilities and VES | ||
| Detecção em Linux e Windows | Base de conhecimento de vulnerabilidades proprietária | Pacotes Linux qualificados pela release da distribuição, advisories do Amazon Linux, Windows por build contra as atualizações de segurança da Microsoft, aplicações Windows de terceiros pelo gerenciador de pacotes Equivalente |
| Priorização baseada em risco | TruRisk e o Qualys Detection Score, com inteligência de ameaças | Viking Exposure Score: CVSS, EPSS, CISA KEV, fim de vida e contexto de negócio, mais exposição à internet comprovada pela descoberta de superfície de ataque e tráfego de ataque ao vivo no seu edge Vai além |
| Patches ausentes como impacto | Patches mapeados para as vulnerabilidades que corrigem | Cada atualização mostrada com as vulnerabilidades que fecha e o score esperado depois dela, antes da aprovação Equivalente |
| Avaliação de configuração | Um subconjunto de misconfigurações no VMDR; benchmarks CIS no Policy Compliance, licenciado à parte | Controles alinhados ao CIS com esperado contra real, baseline ou CIS Level 1 por policy, exceções com aprovação e validade, incluso Equivalente |
| Corrigir uma misconfiguração | Tratada por capacidades de remediação ou scripts separados | Apply fix direto no controle reprovado para itens de hardening suportados como SMBv1, RDP sem NLA, LLMNR e parâmetros de kernel, confirmado no inventário seguinte Vai além |
| Gestão de patchesPatch Management · Resolve | ||
| Patch de sistema operacional | Jobs para Windows, Linux e macOS com pré e pós-ações | Mecanismo nativo de atualização de cada plataforma, pré-checagens de disco, memória, saúde do host e base de pacotes, janelas de manutenção por policy Equivalente |
| Rollback | Jobs de rollback para Windows e Linux | Rollback vinculado ao job original, com motivo e plano de retorno sob as mesmas aprovações, informando quais vulnerabilidades voltaram a abrir Equivalente |
| Prova de que o patch funcionou | Status de implantação por ativo; o fechamento aparece no próximo ciclo de detecção | O job fecha com uma reavaliação: vulnerabilidades fechadas, score antes e depois, risco residual explicado e reinicialização pendente dita com todas as letras Vai além |
| ComercialLicenciamento | ||
| O que a licença cobre | VMDR por ativo; Patch Management completo, Policy Compliance e CSAM licenciados à parte | Uma licença por host com detecção, priorização, execução de patch, rollback, hardening de configuração e descoberta de rede Vai além |
| O que conta na licença | Ativos no escopo de cada aplicação | Só hosts com agente registrado. Dispositivos encontrados pelo Sentinel Probe são inventariados e avaliados sem contar Vai além |
Feita por quem roda janela de patch.
O que define uma plataforma é o domingo às duas da manhã em que um job trava. Estes são os detalhes que mantêm a equipe fora da sala de crise.
Aprovações que um auditor reconhece
Aprovação por ambiente, quórum quando você quiser e uma regra de testado primeiro que segura a produção até o mesmo patch dar certo num grupo de teste. Rebaixar um host de ambiente para escapar da aprovação não funciona: a própria mudança precisa ser aprovada, e o acesso de emergência fica restrito a pessoas nomeadas.
Um job que diz onde está
Esperando a janela, retido por uma reinicialização com o motivo exato, rodando com progresso ao vivo ou confirmando o resultado. Se o host fica offline, o job diz desde quando e avisa a equipe, em vez de ficar aprovado para sempre.
Reinicialização com educação
O reboot automático vem desligado. O usuário recebe um aviso com adiamentos e contagem regressiva, uma reinicialização pendente segura o próximo job em vez de fazê-lo falhar, e o horário de boot prova que a reinicialização aconteceu de verdade.
O estado real do sistema de pacotes
Kernel em execução contra o mais novo instalado, pacotes que ficaram meio configurados e módulos de kernel que não compilaram viram fatos no ativo. O Repair package database fica a uma ação rápida, e o agente nunca executa comando arbitrário.
Instalação que aguenta o mundo real
Um comando de checagem local aponta interceptação TLS, configuração de proxy e o antivírus que bloqueou a instalação. Hosts reinstalados voltam para o próprio histórico em vez de aparecer duas vezes.
Alertas onde a equipe já trabalha
Resultados de job, aprovações, reinicializações, novos registros e ativos de internet desprotegidos vão para Slack, Microsoft Teams, e-mail ou webhooks, e cada ação cai na trilha de auditoria com quem e quando.
Avalie nos seus próprios servidores, ao lado do que você usa hoje.
Sem virada de chave de uma vez. A prova de conceito roda no seu parque real, então a comparação usa os seus hosts, as suas vulnerabilidades e as suas janelas de patch.
Registre um grupo piloto
Crie uma activation key e distribua o MSI assinado pela ferramenta de implantação que você já usa, ou rode um comando no Linux. O primeiro inventário e o score chegam em minutos.
Compare os achados
Coloque os dois relatórios dos mesmos hosts lado a lado. Veja o que cada um põe em primeiro lugar e se o motivo se sustenta.
Rode a primeira janela de patch
Aprove jobs para o grupo piloto dentro de uma janela de manutenção normal e leia o resultado verificado de cada job na manhã seguinte.
Amplie e consolide
Expanda por grupo de hosts, aponte o Sentinel Probe para os segmentos sem agente e encerre assinaturas conforme o escopo delas migra.
Perguntas frequentes
A Infrastructure Defense substitui o VMDR e o Patch Management nos nossos servidores?
Para parques de servidores Windows e Linux, sim: inventário de ativos, detecção de vulnerabilidades, priorização, execução de patch, rollback e avaliação de configuração rodam num único produto, com uma licença. Segurança de containers, monitoramento de integridade de arquivos e detecção em endpoint são outras categorias, e a Infrastructure Defense trabalha ao lado das ferramentas que você usa para elas.
Quais sistemas operacionais são suportados?
Windows Server e Windows desktop, as principais distribuições Linux (Ubuntu, Debian, Red Hat Enterprise Linux e suas recompilações, Amazon Linux) e macOS. Dispositivos sem agente são cobertos pelo Sentinel Probe.
Os dois agentes podem rodar no mesmo host durante a avaliação?
Sim. O agente Sentinel Host é independente de outros agentes na máquina, e os perfis de desempenho mantêm o consumo previsível, então dá para comparar as duas plataformas nos mesmos servidores antes de decidir qualquer coisa.
De onde vêm os dados de vulnerabilidade?
Os pacotes instalados são cruzados com o OSV e com os advisories da distribuição, qualificados pela release para que um host corrigido não seja apontado pelo bug de outro ramo. O Windows é avaliado por build contra as atualizações de segurança da Microsoft. Todo achado traz o contexto de CVSS, EPSS e CISA KEV.
Como é o licenciamento?
Por host monitorado, com execução de patch, rollback, hardening de configuração e descoberta de rede inclusos. Dispositivos descobertos sem agente não contam. Parques maiores seguem uma tabela progressiva, então o custo por host cai conforme o parque cresce.
O agente muda alguma coisa por conta própria?
Não. O agente coleta, executa o que uma pessoa aprovou e verifica. A aprovação manual vem ligada, a implantação automática e o reboot automático vêm desligados, e o agente nunca lê o conteúdo de arquivos de usuário.
Qualys, VMDR, Global AssetView, CyberSecurity Asset Management, Patch Management, Policy Compliance, Qualys Gateway Service, TruRisk e Cloud Agent são marcas da Qualys, Inc. A WASViking LLC não tem afiliação com a Qualys, Inc. nem é endossada por ela.
A coluna Qualys reflete a documentação pública do produto revisada em setembro de 2026. Funcionalidades, edições e condições de licenciamento variam por contrato e mudam com o tempo, então valide cada linha na sua própria avaliação. Os números da ACME nesta página são dados ilustrativos de um tenant de demonstração, não resultados de clientes.