O Snyk vigia o que os desenvolvedores comitam. A WASViking também vigia o que vai para produção.
O Snyk trouxe a segurança de open source para o fluxo do desenvolvedor, e muita equipe começou por ali. A WASViking segue os mesmos componentes depois do commit: no build, nos hosts que os executam e no site em produção, confere cada SBOM contra novos advisories todo dia, mantém os segredos brutos dentro do seu ambiente e entrega ao seu auditor um registro assinado de tudo isso.
- Repository acme/billing-worker, pom.xml
- Host billing-worker.stg, SBOM from the Sentinel agent
- Live site legacy-portal.acme.example, detected from outside
- Build blocked in CI: exit 70, KEV-listed
Onde a diferença aparece no dia a dia.
Os dois produtos encontram componentes open source vulneráveis e credenciais vazadas. A diferença é até onde eles olham além do repositório, e o que você consegue provar depois.
Além do repositório
O mesmo inventário de componentes cobre repositórios, builds, os hosts que os executam e o site em produção visto de fora. O portal legado que ninguém mais compila continua aparecendo.
Segredos ficam onde estão
O agente Sentinel escaneia no seu host. Só um hash e uma prévia mascarada chegam à WASViking, e a verificação ao vivo opcional separa uma chave que funciona de uma coincidência inofensiva.
Um SBOM que o seu auditor aceita
Um Evidence Bundle assinado com o CycloneDX consolidado, drift, achados e trilha de auditoria, compartilhado por token e senha e revogável a qualquer momento.
Sem conta por desenvolvedor
A WASViking é licenciada por plano. Desenvolvedores que comitam código não são contados; só quem entra no console ocupa um assento. Contratar dez engenheiros não muda a linha de supply chain na fatura.
Ferramentas voltadas ao desenvolvedor cobrem o meio. O risco também está nas duas pontas.
Scan de repositório, checagem no build e monitoramento diário são o básico, e os dois produtos fazem. A WASViking soma o que está rodando nos seus hosts e nos seus sites, e fecha com evidência.
Site em produção
Componentes identificados por fora na aplicação em execução, inclusive em sites sem repositório que você possa escanear.
Repositório
Manifestos e lockfiles lidos do GitHub ou do Bitbucket, com um SBOM CycloneDX em todo scan.
Build
O passo de CI do Sentinel gera o SBOM e falha o pipeline com um match no CISA KEV antes do merge.
Reavaliação diária
Cada SBOM ativo é cruzado de novo todo dia com OSV e CISA KEV, com alerta só quando algo relevante muda.
Host e evidência
SBOMs dos hosts que executam o software, e um Evidence Bundle assinado para auditores e clientes.
Passos escuros: o que uma ferramenta de SCA voltada ao desenvolvedor cobre. A WASViking cobre os cinco num único inventário.
Metade dos componentes sabidamente explorados da ACME não estava em nenhum repositório.
Appliances de fornecedor, portais legados e servidores montados à mão também carregam open source. Uma visão só de repositório nunca os enxerga.
Componentes da ACME listados no CISA KEV, por onde foram encontrados
10 componentes sabidamente explorados em uso
Cinco dos dez não apareceriam num scan só de repositório.
Uma consulta, todos os lugares
Pergunte quais serviços rodam uma certa versão e receba cada repositório, host e site com a última vez em que foi visto, em todos os SBOMs do tenant.
Alertas que continuam sendo sinal
Exposições novas viram achados automaticamente. Um achado conhecido só notifica de novo quando entra no CISA KEV, quando a severidade sobe ou quando surge uma correção.
Doze semanas de componentes vulneráveis indo embora.
Depois que o gate de build passou a barrar novos componentes sabidamente explorados no merge, a equipe pôde gastar o tempo no backlog em vez de correr atrás do que chegava.
Componentes vulneráveis abertos na ACME com correção disponível
Semanal, em repositórios, builds e hosts. Quanto menor, melhor.
Baseline para projetos legados
O modo baseline deixa um repositório antigo passar com o backlog conhecido e falhar só com o que é novo, então o gate entra sem travar todo build no primeiro dia.
Exit codes que o runner entende
Exit codes separados para componente listado no KEV, qualquer outro achado e build limpo, para cada pipeline decidir se falha ou só avisa.
Dados ilustrativos do tenant de demonstração ACME
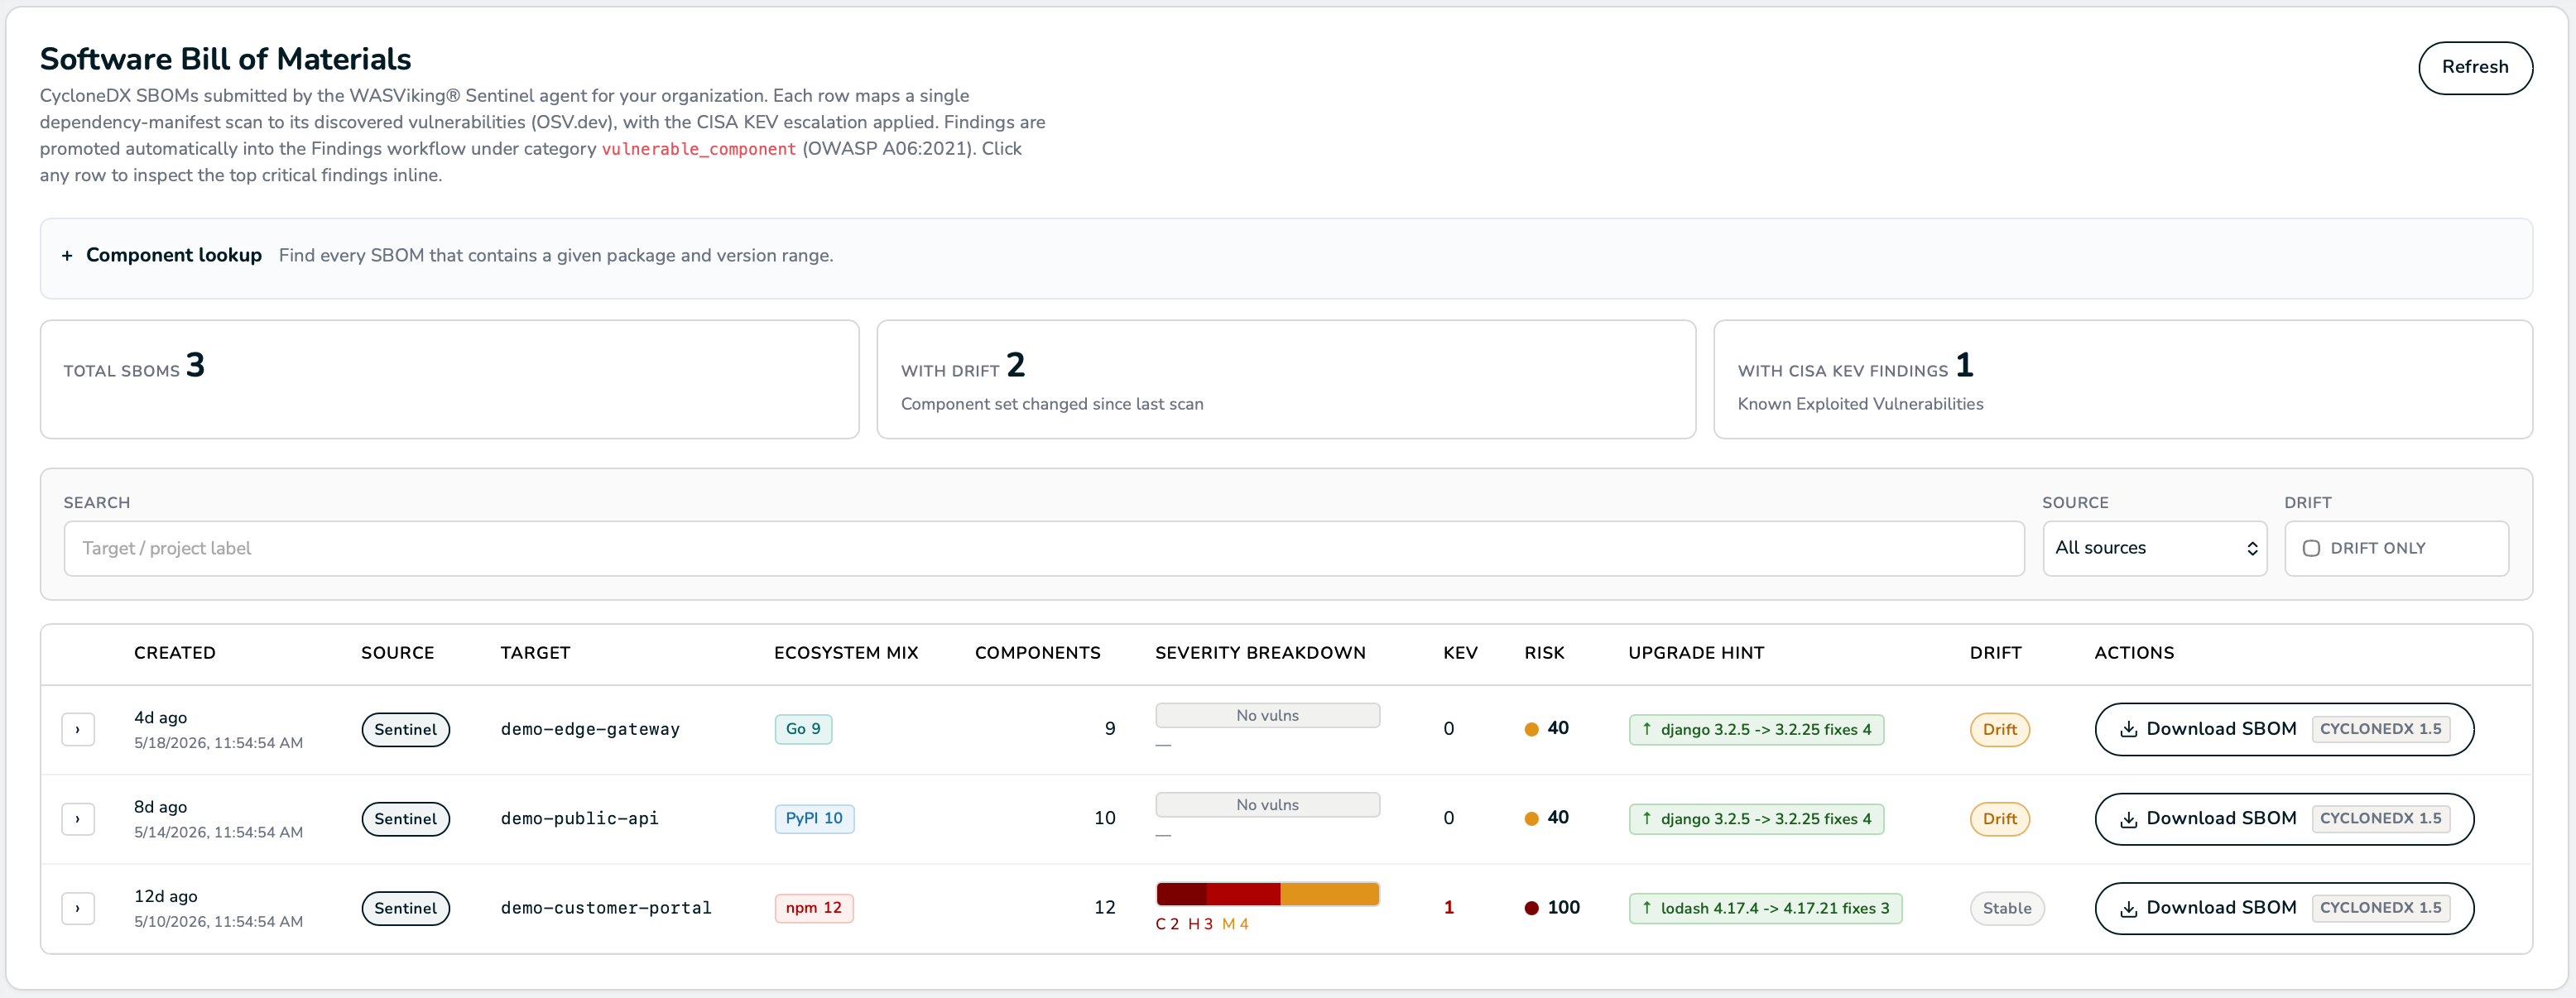
Cada componente, onde ele roda e o que ele expõe.
Submissões, componentes, matches com vulnerabilidades sabidamente exploradas e drift desde o SBOM anterior, ao lado dos achados que eles geraram.
Capacidade por capacidade, o que cada produto entrega.
A coluna Snyk cobre o Snyk Open Source, SBOM e o Snyk Secrets. Onde os dois produtos fazem bem o trabalho, dizemos isso.
| Capacidade | Snyk | WASViking® |
|---|---|---|
| Componentes open source | ||
| Scan de repositório | Projetos importados da integração com o controle de versão e testados numa agenda | Conexão via GitHub App ou Bitbucket, com scan na cadência do plano e nos pushes para o branch padrão, sem mudança no pipeline Equivalente |
| Gate de build | CLI e integrações de CI que falham por limite de severidade | Passo de CI do Sentinel com exit codes separados para match no CISA KEV, outros achados e build limpo, mais baseline para projetos legados Equivalente |
| Dados de vulnerabilidade | Snyk Vulnerability Database | OSV e CISA KEV ingeridos todo dia, com cada SBOM ativo cruzado de novo retroativamente Equivalente |
| O que roda fora do repositório | Manifestos, lockfiles e imagens de container | Também SBOMs dos hosts que executam o software, pelo agente Sentinel, e componentes identificados por fora nos sites em produção Vai além |
| SBOM | ||
| Geração de SBOM | Exportação CycloneDX e SPDX pela CLI e pela API | CycloneDX em todo scan de repositório, todo build e toda submissão de host, guardado por submissão com drift Equivalente |
| SBOM como evidência | Arquivos e relatórios de SBOM | Evidence Bundle assinado com CycloneDX consolidado, capa com marca, drift, achados e trilha de auditoria, compartilhado por token e senha e revogável Vai além |
| Segredos | ||
| Detecção | Snyk Secrets, em disponibilidade geral desde agosto de 2026, com detecção assistida por machine learning | Detecção no código e no histórico do git com um classificador de IA que suprime matches de teste, documentação e placeholder Equivalente |
| Para onde o segredo vai | Escaneado pela plataforma e pela CLI do Snyk | Escaneado no seu host pelo agente Sentinel. Só um hash SHA-256 e uma prévia mascarada chegam à WASViking, com verificação ao vivo opcional no provedor Vai além |
| ComercialLicenciamento | ||
| O que define o preço | Desenvolvedores que contribuem em repositórios privados, por produto | O plano da WASViking, com visibilidade da cadeia de software e inteligência de ameaças na plataforma. Desenvolvedores que comitam código não são contados, só usuários do console Vai além |
O que a mesma plataforma faz com o mesmo software.
Um componente vulnerável importa por causa da aplicação em volta dele. A WASViking testa essa aplicação e os servidores onde ela roda.
DAST externo e interno
Teste autenticado da aplicação em execução e das suas APIs, com o nosso próprio colaborador out-of-band para as classes cegas.
Code Security
Revisão estática do código que decide o acesso, com IDOR e quebra de autorização reportados com a rota, o parâmetro e a correção.
Indicadores de supply chain
Cadastre os seus próprios indicadores de pacote comprometido, rode primeiro em dry run e depois aplique a todos os SBOMs do tenant.
Aponte os dois para o mesmo software e compare.
A avaliação roda nos seus próprios repositórios, builds e servidores, então a decisão se apoia nos seus próprios resultados.
Conecte os repositórios
Instale o GitHub App ou aprove o consumer do Bitbucket, e ative os repositórios que você já testa.
Acrescente um pipeline e um host
Coloque o passo de CI do Sentinel num build e rode o agente num servidor que hospeda uma aplicação legada.
Busque um componente
Escolha um componente que preocupa você e veja cada lugar onde ele roda, nas duas ferramentas.
Emita um Evidence Bundle
Compartilhe com o seu auditor ou com um cliente e veja como a conversa muda.
Perguntas frequentes
A WASViking substitui o Snyk para open source e segredos?
Para encontrar componentes vulneráveis e credenciais vazadas em código, builds, servidores e sites em produção, sim, com evidência assinada por cima. O Snyk abre pull requests de upgrade automaticamente; a WASViking indica a versão corrigida em cada achado e o encaminha ao Jira ou ao ServiceNow. Equipes que dependem de pull requests automáticos de upgrade devem considerar isso na avaliação.
Quais ecossistemas são suportados?
npm, yarn e pnpm, PyPI e Pipfile, Go, Composer, Maven, RubyGems e Dart, com saída CycloneDX. Sites em produção são identificados por fora, não importa como foram construídos.
Os segredos saem do nosso ambiente?
Não quando o agente Sentinel os escaneia. O valor bruto fica na memória do seu host só o tempo de verificá-lo, se você pedir verificação, e depois é descartado. A WASViking recebe um hash, uma prévia mascarada e o resultado da verificação.
Podemos manter a nossa configuração de CI?
Sim. O passo de CI do Sentinel é um comando no GitHub Actions, no Bitbucket Pipelines ou em qualquer runner que leia exit codes, e pode rodar ao lado da sua checagem atual durante a avaliação.
Como é o licenciamento?
Por plano da WASViking. A visibilidade da cadeia de software e a inteligência de ameaças fazem parte da plataforma. Os planos definem o número de usuários do console, e desenvolvedores que só comitam código não são contados. Nossa equipe prepara a proposta a partir do seu escopo real.
Snyk é uma marca da Snyk Limited. A WASViking LLC não tem afiliação com a Snyk Limited nem é endossada por ela.
A coluna Snyk reflete a documentação pública do produto revisada em setembro de 2026. Funcionalidades, edições e condições de licenciamento variam por contrato e mudam com o tempo, então valide cada linha na sua própria avaliação. Os números da ACME nesta página são dados ilustrativos de um tenant de demonstração, não resultados de clientes.