Proteja a sua nuvem dos riscos que realmente expõem dados, e prove cada correção.
O Cloud Security da WASViking se conecta às suas contas de nuvem por uma role somente leitura, inventaria cada recurso, confere cada um contra os controles que os seus frameworks exigem e transforma as combinações que expõem dados em caminhos de ataque com a correção que os quebra. Se você está avaliando a Wiz, o grafo vai parecer familiar. A diferença está no que vem depois: o pacote vulnerável corrigido no host com a sua aprovação, o ataque que o seu edge está vendo contado no score e uma avaliação seguinte que prova que o caminho acabou.
- prod-web-01: 7 vulnerabilities closed by a verified patch job
- prod-app-role scoped to the objects the application reads
- Path re-evaluated: no route left from the internet to personal data
Tudo o que há na sua conta de nuvem, lido, avaliado e protegido.
Basta uma role somente leitura por conta. O Cloud Security inventaria o que roda ali, confere cada recurso contra os controles que os seus frameworks exigem e acompanha cada mudança, então a postura que você reporta é a postura que você tem.
-
Cada recurso, com as suas relaçõesComputação, rede, identidade, armazenamento de dados, logs e serviços de IA em todas as regiões habilitadas, inventariados em minutos depois da primeira conexão.
-
Os controles que os seus frameworks exigemCada recurso conferido contra controles prontos referenciados a CIS, PCI DSS e NIST, com a correção em formato de console, CLI e código.
-
Risco em contexto, não em uma listaExposição, identidade, dados, vulnerabilidades do host e tráfego no edge combinados em caminhos de ataque, cada um com a correção que o quebra.
-
Cada mudança julgada, cada correção provadaMudanças julgadas em segundos, correções verificadas pela avaliação seguinte e relatórios prontos para o auditor.
Priorize os riscos de nuvem com o contexto ao redor deles.
Uma configuração incorreta sozinha é um item de higiene. Ao lado de uma carga de trabalho explorável, de uma role ampla e de dados pessoais, ela é a porta de entrada. O Cloud Security lê esses fatos juntos, soma o que o agente de servidor, o edge e o seu código sabem sobre os mesmos recursos e dá nome à cadeia.
- 1Edge
O Edge Threat Radar vê requisições hostis contra shop.acme.example nas últimas 24 horas.
- 2Host
O agente de servidor no prod-web-01 reporta uma vulnerabilidade crítica com correção do fabricante.
- 3Nuvem
A instância não exige IMDSv2, e a policy do bucket permite leitura pública.
- 4Identidade
A prod-app-role pode executar todas as ações de dados no bucket que guarda dados pessoais.
- 5Código
A role está definida em envs/prod/iam.tf, linha 41, então a correção vai para o repositório.
Os fatos de edge e de host vêm do Edge Threat Radar e do Infrastructure Defense nos mesmos ativos, e o fato de código vem de um repositório conectado.
Dados ilustrativos do tenant de demonstração ACME
Onde a diferença aparece no dia a dia.
As duas plataformas leem a sua nuvem sem agente, mapeiam como os recursos se alcançam e ordenam o que importa. A diferença está no que o score sabe, em até onde a correção vai e no que um achado fechado prova.
A correção chega ao host
Quando o agente de servidor da WASViking roda na instância, o pacote vulnerável em um caminho de ataque vira um job de patch com aprovação, janela de manutenção e rollback. A reavaliação prova que a vulnerabilidade fechou, e a avaliação de nuvem seguinte prova que o caminho acabou.
Um score que enxerga o ataque
Com o Edge Threat Radar conectado à sua CDN ou ao seu WAF, o tráfego hostil contra uma carga de trabalho nas últimas 24 horas aumenta o risco dela. A equipe começa pelo que está sendo atacado hoje, não só pelo que poderia ser.
Cada ponto tem nome
O risco de um achado é uma soma de fatores nomeados a partir de fatos armazenados, e Critical exige dois sinais independentes. Uma permissão que você não concedeu aparece como Not evaluated, nunca como aprovada, então uma conta silenciosa nunca é confundida com uma conta limpa.
Prova que sai do console
Resolved é escrito pela avaliação seguinte, nunca à mão. Os Posture Shares mostram a postura de nuvem a um cliente, auditor ou investidor sem um assento no seu portal, e toda exceção leva um aprovador e uma data de expiração.
Uma cadeia, duas quebras, uma prova.
Um listener na internet, uma carga de trabalho com uma vulnerabilidade crítica, uma role com ações de dados sobre todos os objetos e o bucket que guarda dados pessoais. A ACME quebrou a cadeia em duas camadas na mesma tarde, e a avaliação seguinte a encerrou.
Cadeia provada: um listener na internet, uma carga de trabalho que o agente de servidor reporta com uma vulnerabilidade crítica, uma role com ações de dados sobre todos os objetos e o bucket que guarda dados pessoais. Duas quebras: o Resolve aplicou o patch no pacote do prod-web-01 com uma mudança aprovada, e a role foi restrita no código aos objetos que a aplicação lê.
- Caminho de ataque até dados pessoais92
- Carga de trabalho explorável alcançável pela internet100
- Role com ações de dados sobre todos os objetos74
- Carga de trabalho ainda atacada no edge87
A carga de trabalho continua na fila enquanto o edge ainda vê ataques. O score da conta só cai quando a avaliação prova a correção.
As capacidades que você está avaliando, linha a linha.
Os produtos não são clones, então compare o trabalho que cada um faz. A coluna da esquerda nomeia a capacidade como a Wiz a apresenta; a da direita mostra onde ela fica na WASViking e o que acrescenta.
Recursos e relações
Um grafo dos recursos de nuvem, das identidades e de como eles se conectam.
Inventário e Architecture Map
Cada recurso com as suas relações, desenhado como um mapa com as camadas de risco e de caminhos de ataque.
Combinações tóxicas
Configurações incorretas correlacionadas com exposição, identidades, vulnerabilidades e dados.
Caminhos com opções de quebra
Cada passo com a sua evidência, o raio de impacto e as correções que quebram a cadeia, ordenadas pelo menor impacto.
Opções de quebra ordenadasCargas de trabalho vulneráveis
Vulnerabilidades encontradas nas cargas de trabalho, priorizadas e encaminhadas ao responsável.
Patch aplicado no host
Com o agente de servidor na instância, o pacote recebe o patch com aprovação e o host é reavaliado.
Corrigido, não só encontradoMudanças no momento em que acontecem
Mudanças de configuração detectadas quase em tempo real.
Mudanças julgadas em segundos
Cada mudança julgada como risco introduzido, removido ou nenhum, com o autor, a ferramenta e o arquivo no código.
Correções e automação
Orientação de remediação, correções em um clique e regras de automação.
Correções governadas
Itens de trabalho com responsável e ticket, e correções opcionais aplicadas com a aprovação de uma segunda pessoa, com Roll back.
Aprovação e rollbackAvaliação de conformidade
Postura frente a frameworks prontos e personalizados, com relatórios.
Evidência que se sustenta
Aprovado e reprovado por framework, com o que não foi avaliado declarado, exceções com expiração e Posture Shares.
Not evaluated nunca é verdeMesmo pacote, mesma regra, urgência diferente. O score sabe por quê.
Um score feito só do que a conta de nuvem reporta classifica quase igual dois servidores web com a mesma vulnerabilidade. A WASViking também lê o que o resto da plataforma vê sobre cada carga de trabalho, e cada ponto do score tem nome.
Por que o web-portal-01 marca 96
Risco do achado, pontos por fator
O fator de edge aparece quando o Edge Threat Radar está conectado à sua CDN ou ao seu WAF, e o fator de vulnerabilidade quando o agente de servidor roda na instância.
O web-portal-02 espera a vez dele
Mesmo pacote, mesma regra, alcançável pela internet mas quieto no edge e fora de qualquer caminho de ataque: ele marca 84 e fica abaixo do web-portal-01. A equipe corrige primeiro o servidor que está sendo atacado e consegue explicar a ordem para quem perguntar.
Critical exige dois sinais
Um achado só chega a Critical com dois sinais independentes, como uma severidade alta e um ataque visto no edge. Um controle severo em um recurso de desenvolvimento isolado para em High, então Critical mantém o seu significado.
Evidência ausente nunca pontua
Um fator que a plataforma não conseguiu provar não soma nada, e uma permissão que você não concedeu aparece como Not evaluated. Quando o tráfego de ataque para ou o pacote recebe o patch, o fator sai do score sozinho.
Doze semanas de uma nuvem que fica mais segura no registro.
Cada ponto desta linha vem de uma avaliação, nunca de uma contagem de tickets. Conectar uma conta nova empurra o score para cima, correções verificadas o trazem para baixo, e a liderança vê a tendência sem ninguém montar planilha.
Organização ACME, Cloud Risk
Semanal, só de avaliações. Quanto menor, melhor.
Recursos alcançáveis pela internet, por prova
58 recursos que a configuração diz serem alcançáveis
Cada nível soma mais ao score do que o de baixo, e a página do recurso mostra a evidência por trás dele.
Dados ilustrativos do tenant de demonstração ACME
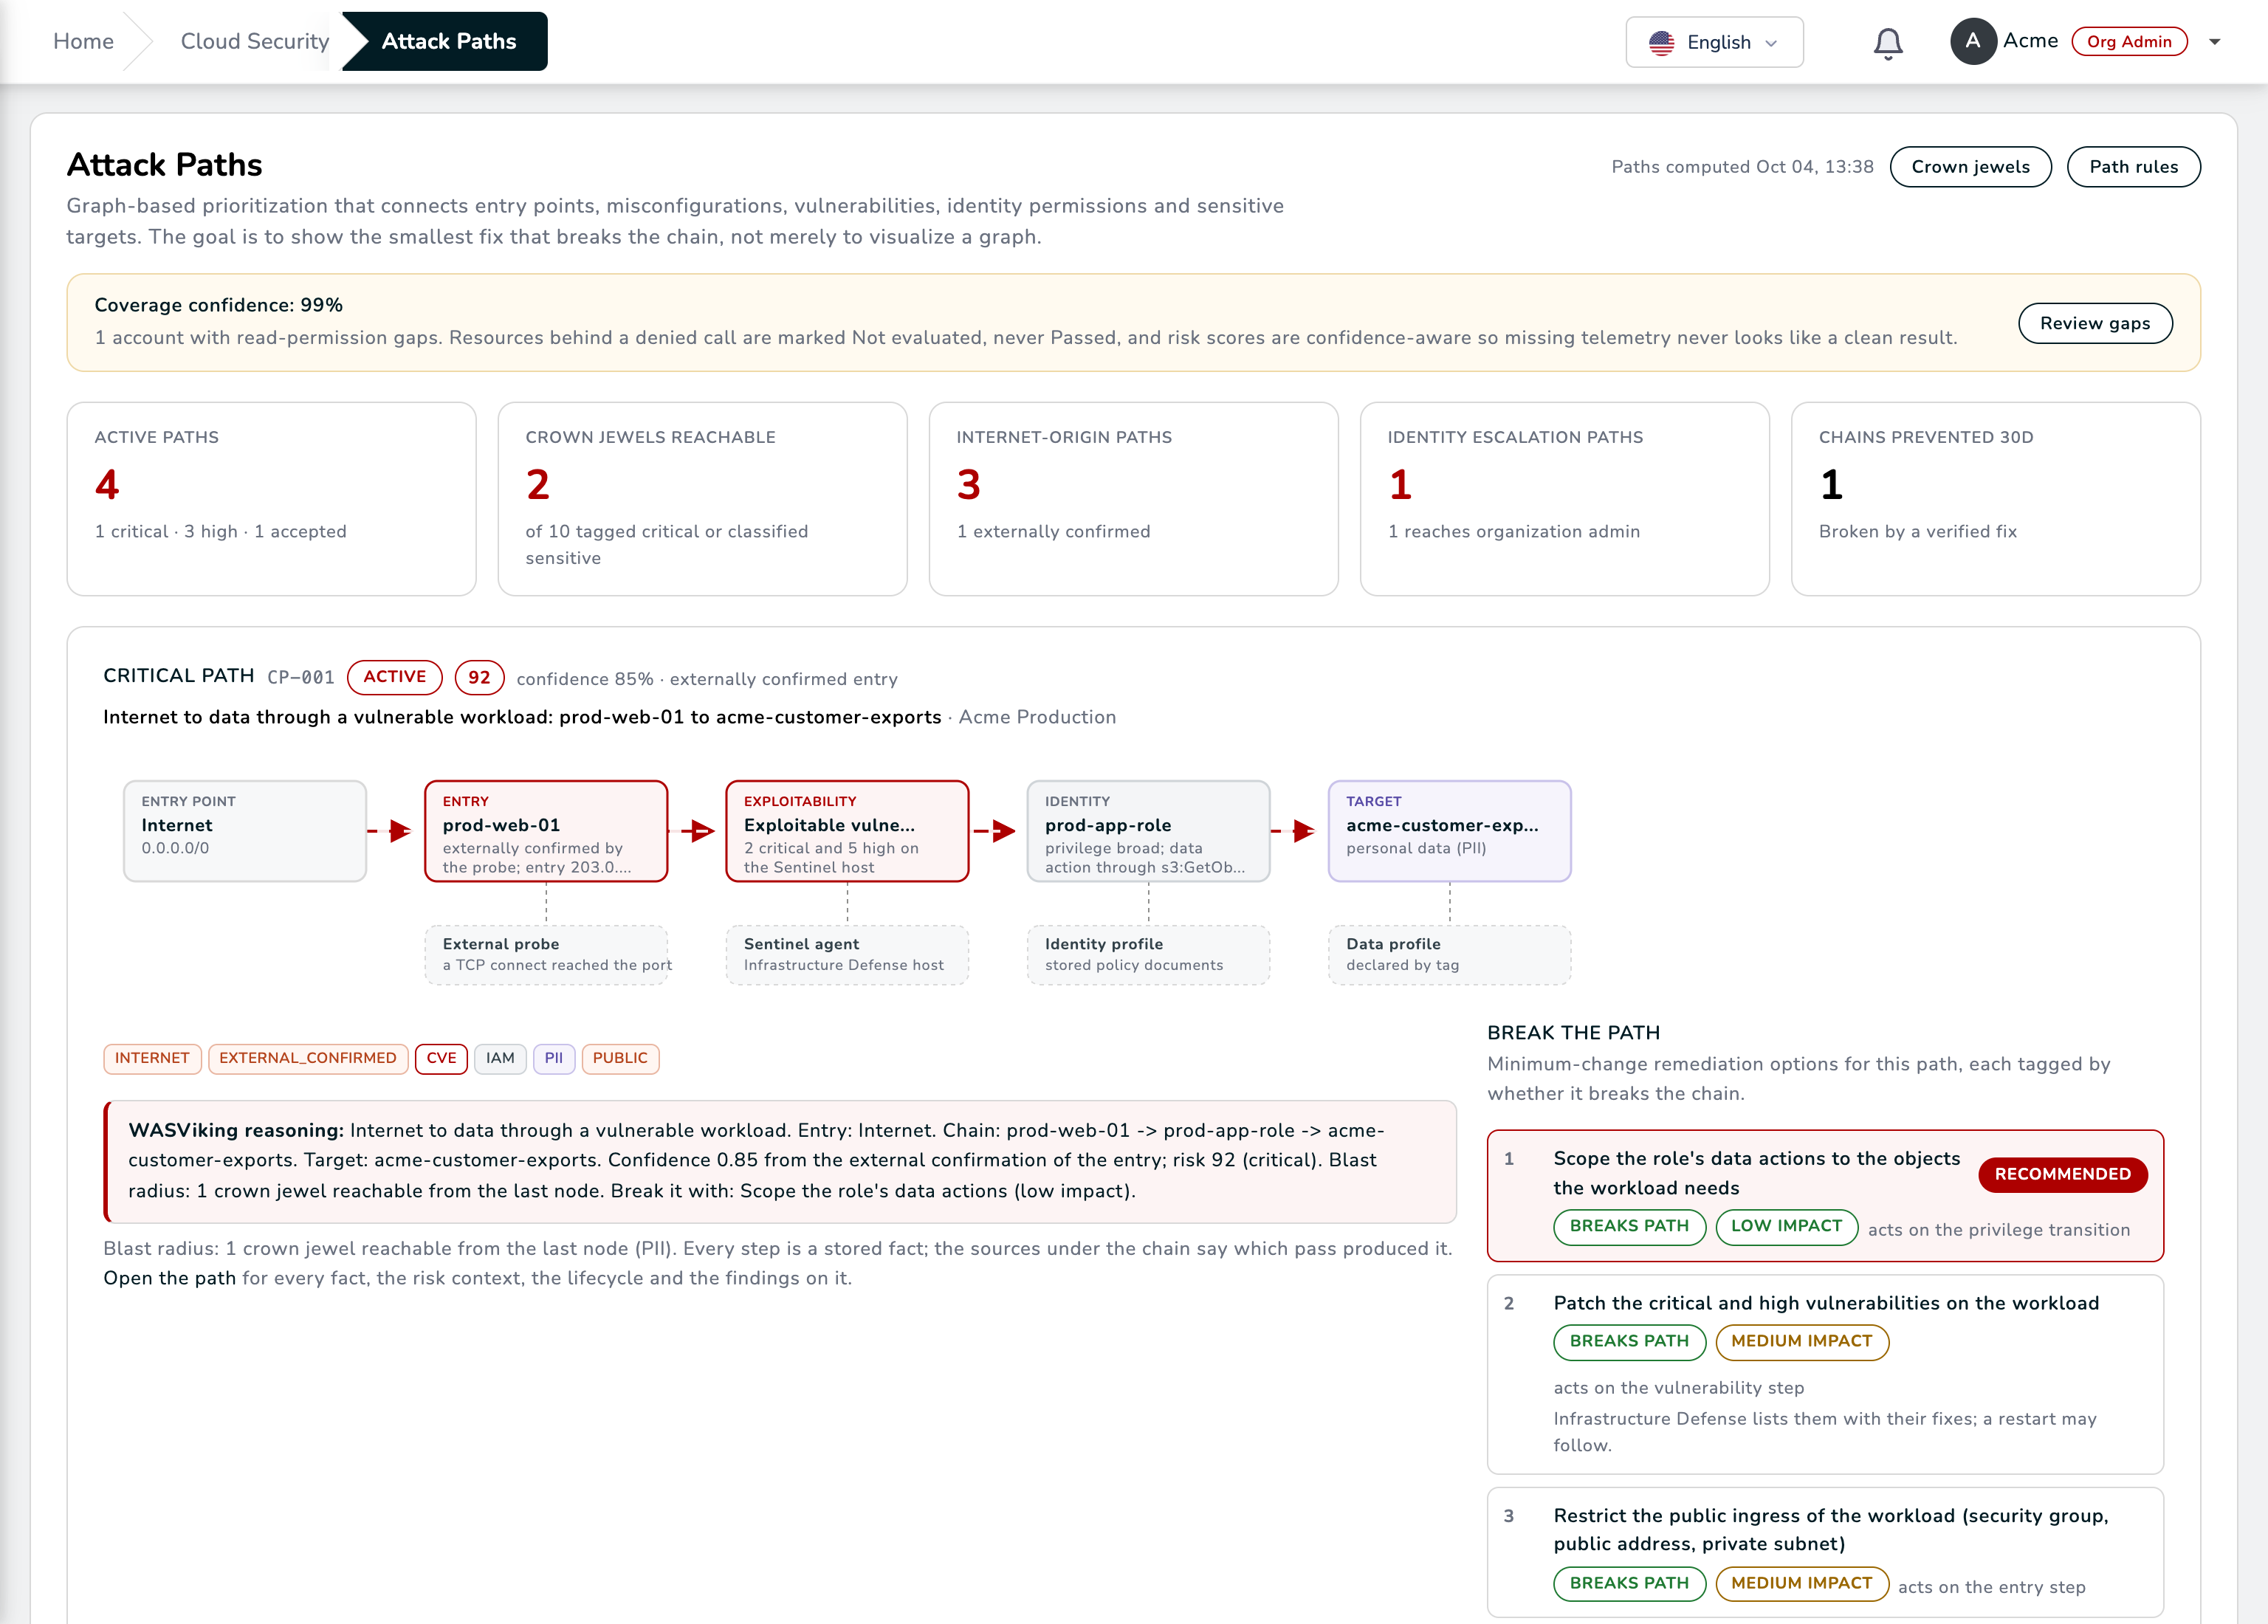
O caminho de ataque, com as correções que o quebram.
Cada passo é um fato armazenado com a sua fonte: a sonda externa, o agente de servidor, o perfil de identidade, o perfil de dados. As opções de quebra são ordenadas por impacto, e aplicar o patch na carga de trabalho é uma delas.
Um ciclo da conta conectada à correção provada.
Seis passos no mesmo registro do recurso. O ciclo roda em agenda para cada conta, e em segundos para cada mudança quando os eventos em tempo real estão ligados.
-
Conectar
Uma role somente leitura a partir do nosso template, validada, com a cobertura de permissões medida.
-
Inventário
Cada recurso, a sua configuração e as suas relações, com o histórico de cada versão.
-
Avaliar
Cada controle dos pacotes que você ligou, com a evidência do que foi lido.
-
Priorizar
Exposição, identidade, dados, vulnerabilidades do host e tráfego no edge em um score.
-
Corrigir
Um item de trabalho com responsável e ticket, um job de patch no host ou uma correção aprovada na conta.
-
Provar
A avaliação seguinte resolve o achado, quebra o caminho e registra a queda de risco.
O Infrastructure Defense na instância e o Edge Threat Radar no seu edge somam os fatores de host e de ataque ao mesmo ciclo.
Evidência que o seu auditor reconhece, produzida enquanto a equipe trabalha.
Cada controle traz as suas referências de framework e a evidência do que foi lido. Exceções são solicitadas, aprovadas e datadas. Quando um auditor, o DPO ou um cliente pede prova, ela já existe.
Fundamentos medidos em cada conta
Controles de identidade, armazenamento, logs, monitoramento e rede referenciados às seções do benchmark, com os recursos reprovados nomeados em cada controle e a correção em formato de console, CLI e código.
Contas com dados de cartão sob controle
Controles de rede, dados armazenados, acesso e logs referenciados aos requisitos, um registro datado de cada exceção com o seu aprovador e o SLA predefinido para achados críticos.
Medidas de segurança que você consegue demonstrar
Evidência datada de que os repositórios que guardam dados pessoais estão inventariados, classificados, fora da internet e melhorando de forma mensurável, coletada por uma role que só lê configuração.
Compartilhe a postura, não o console
Uma visão assinada e somente leitura da sua postura de nuvem para um cliente, auditor ou investidor, com a data nela e sem assento no seu portal.
Tudo o que o auditor leva
O PDF executivo, o CSV de postura e o pacote de evidências contam a mesma história, em agenda ou sob demanda.
Risco aceito com nome e data
Solicitada no achado, aprovada sob a sua política, datada com um controle compensatório e avisada à equipe quando expira.
Capacidade por capacidade, o que cada plataforma entrega.
As linhas seguem as capacidades que uma avaliação de postura de nuvem costuma cobrir. Onde as duas plataformas fazem bem o trabalho, dizemos isso.
| Capacidade | Wiz | WASViking® Cloud Security |
|---|---|---|
| Conexão e inventárioLer, mapear, acompanhar | ||
| Conexão sem agente | Conexão sem agente pelas APIs do provedor de nuvem | Uma role somente leitura que você cria a partir do nosso template, um External ID único por conta e sessões temporárias; conteúdo de objetos, valores de segredos e código de funções nunca são lidos Equivalente |
| Inventário como grafo | Security Graph de recursos, identidades e suas relações | Inventário com relações em todas as regiões habilitadas, e um Architecture Map com as camadas de risco e de caminhos de ataque, visões salvas e exportação em PNG ou SVG Equivalente |
| Mudanças quase em tempo real | Detecções em tempo real de mudanças de configuração | Cada mudança julgada em segundos como risco introduzido, removido ou nenhum, com o autor e a ferramenta; drift em relação ao código apontado por arquivo e linha Equivalente |
| Contexto e priorizaçãoO que importa primeiro | ||
| Controles com a correção | Regras de configuração prontas com orientação de remediação | Controles prontos com referências de framework, agrupados em policy packs, cada um com a correção em formato de console, CLI e código Equivalente |
| Caminhos de ataque | Análise de caminhos de ataque e combinações tóxicas no Security Graph | Cada caminho com a evidência de cada passo, o raio de impacto e as opções de quebra ordenadas pelo menor impacto Equivalente |
| Exposição validada de fora | Scanner dinâmico que se conecta de fora para validar a exposição | A verificação de fora para dentro da plataforma confirma que o listener responde, e a prova é nomeada no score Equivalente |
| Tráfego de ataque no score | Detecção e resposta a ameaças no Wiz Defend, um produto separado | Com o Edge Threat Radar conectado, o tráfego hostil contra a carga de trabalho nas últimas 24 horas aumenta o risco de nuvem dela, dentro da mesma fila de postura Vai além |
| Um score que você consegue defender | Issues ordenadas por severidade com o contexto do grafo | Um score de risco por achado, conta e organização como soma de fatores nomeados; Critical exige dois sinais independentes, e evidência ausente nunca pontua Vai além |
| Do achado à correçãoCorreção | ||
| Tickets e responsáveis | Integrações de ticketing e de fluxo de trabalho com roteamento por responsável | Itens de trabalho com plano, responsável, ticket e verificação, enviados ao Jira ou ao ServiceNow, e alertas no Slack, no Microsoft Teams, por e-mail ou webhooks Equivalente |
| Correções aplicadas para você | Correções em um clique e regras de automação para remediação automática | Uma segunda role opcional com uma allow-list de ações reversíveis que você escolhe, um pedido, uma aprovação por alguém que não seja o solicitante, um registro e Roll back Equivalente |
| A carga de trabalho vulnerável no caminho | Achados de vulnerabilidade na carga de trabalho, priorizados e encaminhados ao responsável | Com o agente de servidor na instância, o Resolve aplica o patch no pacote com aprovação, janela de manutenção e rollback, e a reavaliação prova que ele fechou Vai além |
| Fechamento de um achado | As issues se resolvem quando a condição deixa de ser detectada | Resolved é escrito pela avaliação seguinte que prova a correção, com a queda de risco verificada mantida no registro Equivalente |
| Evidência e plataformaAlém do console | ||
| Relatórios de conformidade | Postura de conformidade e relatórios para frameworks prontos e personalizados | Aprovado e reprovado por framework com a contagem de Not evaluated declarada, o CSV de conformidade, o PDF executivo e o pacote de evidências Equivalente |
| Postura mostrada fora da empresa | Relatórios de conformidade exportados da plataforma | Posture Shares: uma visão assinada e somente leitura da postura de nuvem para um cliente, auditor ou investidor, sem assento no seu portal Vai além |
| Além da conta de nuvem | Produtos de nuvem, código, runtime e superfície de ataque | A mesma plataforma testa as aplicações com DAST, aplica patches nos servidores pelo seu agente, lê o tráfego de ataque no seu edge e acompanha a cadeia de suprimentos de software, sobre os mesmos ativos Vai além |
Feito para a equipe que precisa corrigir, não só encontrar.
O que decide uma plataforma é a semana depois da demo, quando a fila é real. Estes são os detalhes que mantêm a equipe de nuvem e a equipe de segurança trabalhando a partir dos mesmos fatos.
Not evaluated nunca é verde
Uma permissão que você não concedeu aparece como Not evaluated e reduz a confiança de cobertura da conta. A página de validação lista as ações exatas a adicionar, então o número na tela é honesto sobre o que viu.
Mudanças com nome
Toda mudança traz o autor, a ferramenta que a fez e os achados que ela abriu ou fechou. Uma mudança feita fora da sua infraestrutura como código aparece como drift, com o arquivo e a linha para corrigir na origem.
O mapa que os seus arquitetos desenhariam
O Architecture Map desenha contas, regiões, redes e sub-redes a partir dos fatos armazenados, com o risco e os caminhos de ataque por cima. Salve uma visão para cada público e exporte para a revisão de arquitetura.
Exceções que expiram
O risco aceito é solicitado no achado, aprovado por alguém com direito de aprovar, datado com um controle compensatório e avisado quando expira. Nada fica aceito por esquecimento.
Alertas onde a equipe já trabalha
Achados novos, pedidos de exceção e expirações vão para o Slack, o Microsoft Teams, e-mail ou webhooks, e os achados chegam ao Jira ou ao ServiceNow pela integração de ticketing.
Somente leitura quer dizer somente leitura
A role de avaliação nunca escreve. As correções que a WASViking aplica para você usam uma role separada e opcional, só com as ações reversíveis que você marcar, e nada roda sem um pedido, uma aprovação e um registro que você pode reverter.
Avalie na sua própria conta, ao lado do que você usa hoje.
Sem migração forçada e nada para instalar para começar. A prova de conceito roda em uma conta real, então a comparação usa os seus recursos, os seus caminhos e as suas correções.
Conecte uma conta
Crie a role a partir do nosso template, cole o identificador dela e valide. O primeiro inventário e o primeiro score chegam em minutos.
Compare o topo da fila
Coloque lado a lado os dez primeiros itens de cada ferramenta para a mesma conta e veja se o motivo por trás de cada posição se sustenta.
Quebre o primeiro caminho de ataque
Aplique a opção de quebra de menor impacto e veja a avaliação seguinte provar que o caminho acabou, com a queda de risco no registro.
Traga o restante
Conecte as contas restantes ou a organização inteira, adicione o agente de servidor às cargas de trabalho nos seus caminhos e conecte o Edge Threat Radar à sua CDN ou ao seu WAF.
Perguntas frequentes
Do que a WASViking precisa na nossa conta de nuvem?
De uma role somente leitura criada a partir do nosso template, confiável só com o External ID gerado para aquela conta. Não há agente para instalar nem credencial guardada do nosso lado. O agente de servidor e o Edge Threat Radar são opcionais e somam os fatores de host e de ataque onde rodam.
O que a WASViking lê, e o que ela nunca lê?
Ela lê configuração e metadados: recursos, políticas, regras de rede, tags e as suas relações. Nunca lê conteúdo de objetos, valores de segredos, código de funções ou linhas de banco de dados, e remover a conta interrompe toda leitura na hora.
A WASViking pode mudar algo na nossa conta?
Só se você implantar a role opcional de remediação, e só as ações reversíveis que você marcar nela. Toda escrita exige um pedido e uma aprovação por alguém que não seja o solicitante, e deixa um registro com Roll back. A role de avaliação nunca escreve.
Dá para avaliar ao lado da ferramenta que usamos hoje?
Sim. A role somente leitura é independente de qualquer outro conector na conta, então as duas plataformas podem avaliar as mesmas contas durante a prova de conceito e você compara os resultados sobre os mesmos recursos.
Como o score de risco é calculado?
Como uma soma de fatores nomeados a partir de fatos armazenados: a severidade do controle ou da regra, a exposição que a plataforma provou, o privilégio de identidade, a classificação dos dados, as vulnerabilidades do host, o tráfego de ataque no edge e o contexto de negócio. Toda tela mostra os fatores, um achado só chega a Critical com dois sinais independentes, e um fator que não pôde ser provado não soma nada.
Em quanto tempo uma mudança aparece?
Toda conta é avaliada em agenda. Com os eventos em tempo real ligados, uma mudança é avaliada em segundos e julgada como risco introduzido, removido ou nenhum, com o autor e a ferramenta que a fez.
Wiz, Wiz Defend e os demais nomes de produtos Wiz são marcas da Wiz, Inc. A WASViking LLC não é afiliada nem endossada pela Wiz, Inc.
A coluna da Wiz reflete informações de produto públicas revisadas em outubro de 2026. Recursos, edições e termos de licenciamento variam por contrato e mudam com o tempo, então valide cada linha na sua própria avaliação. Os números da ACME nesta página são dados ilustrativos de um tenant de demonstração, não resultados de clientes.