Um scanner entrega uma lista. A WASViking entrega a ordem em que corrigir e a prova de que foi corrigido.
O Acunetix é um scanner de vulnerabilidades web competente. A WASViking testa aplicações web e APIs com a mesma profundidade e depois faz a parte que o scanner deixa para a sua equipe: classifica cada achado pelo risco real, envia para o tracker que os desenvolvedores já usam, fecha quando a correção é verificada e transforma o resultado em evidência que auditor e cliente aceitam.
- DNS and HTTP interaction from the target, token scoped to this scan
- 312 blocked requests to this endpoint at the edge in 7 days
- Jira ACME-1482 opened, SLA due in 30 days
Onde a diferença aparece no dia a dia.
Os dois produtos rastreiam, autenticam, testam e reportam. A diferença começa depois do scan: o que o achado sabe sobre o seu negócio, para onde ele vai em seguida e o que ele prova quando fecha.
Priorizado por risco, não só por severidade
O Risk Score lê dados de exploração, o que o ativo guarda, se ele está exposto e o tráfego de ataque que o seu edge está bloqueando agora. Um achado médio sob ataque na API de checkout passa na frente de um crítico num host interno de staging.
O ticket e o achado andam juntos
Um achado abre um card no Jira ou no ServiceNow com labels que a sua equipe consegue filtrar. Quando a correção é verificada, o card fecha com uma nota dizendo quem fechou e por quê. Se o problema voltar, os dois reabrem.
Apps internas sem abrir a rede
O agente Sentinel alcança aplicações internas por um túnel de TLS mútuo só de saída. Sem VPN, sem jump host, sem regra de firewall de entrada, e o console continua na nuvem com todo o resto.
Evidência, não só um PDF
Os achados são mapeados para PCI DSS, ISO 27001, LGPD, GDPR e BACEN. Evidence Bundles e Posture Shares dão ao auditor ou ao cliente enterprise uma visão controlada e datada da sua postura, sem entregar acesso ao console.
O scan é o passo dois de cinco.
Um scanner isolado cobre o passo do meio. A WASViking percorre o caminho inteiro, de encontrar o ativo a provar que ele está seguro, então nada se perde entre ferramentas.
Descobrir
Subdomínios por certificate transparency e DNS passivo, certificados e portas expostas, antes que alguém os cadastre como alvo.
Testar
Apps web e APIs, com autenticação, externas ou internas pelo Sentinel, com o nosso próprio colaborador out-of-band.
Priorizar
Risk Score com contexto de negócio, Exploit Path Graph para risco encadeado, tráfego de ataque ao vivo do Edge Threat Radar.
Corrigir
Jira e ServiceNow bidirecionais, SLA por severidade, recomendações que o desenvolvedor consegue aplicar, gate de CI para achados novos.
Provar
Novo scan verificado, trilha de auditoria, Evidence Bundles e Posture Shares mapeados para os frameworks que você precisa atender.
Passo escuro: o que um scanner web isolado cobre. O resto roda no mesmo console da WASViking, sobre os mesmos achados.
A severidade diz o quão grave um bug pode ser. O risco diz o que corrigir na segunda-feira.
Ordene os achados da ACME por severidade e a SQL injection interna vem primeiro. Ordene pelo Risk Score e a equipe começa pela API que os clientes usam e que atacantes já estão sondando.
Principais achados da ACME, por Risk Score
Risk Score de 0 a 100, com a severidade do scanner ao lado de cada nome
Os sinais de edge aparecem quando o Edge Threat Radar está conectado à sua CDN ou ao seu WAF.
Payloads que combinam com o alvo
O Environment Profile aprende o banco de dados, o framework e o modelo de renderização de cada host, então os payloads de SQL injection batem com o banco detectado e as checagens de XSS acompanham a renderização single-page. Menos requisições inúteis, menos achados que os desenvolvedores contestam.
Risco encadeado à vista
O Exploit Path Graph liga achados que são inofensivos sozinhos e perigosos juntos, e ranqueia o ponto de estrangulamento que quebra a cadeia com uma única correção.
Todo achado traz a sua prova
Transcrição HTTP bruta, o payload que funcionou, evidência do banco de dados para SQL injection e interações out-of-band para as classes cegas. A revisão da engenharia começa pelos fatos.
Doze semanas de um backlog que diminui de verdade.
Um scanner mostra quantos achados existem hoje. A WASViking mostra se o programa está funcionando: o que fechou, em quanto tempo e se alguma coisa passou do prazo.
Achados críticos e altos abertos na ACME
Contagem semanal de achados abertos. Quanto menor, melhor.
De onde vêm os achados abertos da ACME
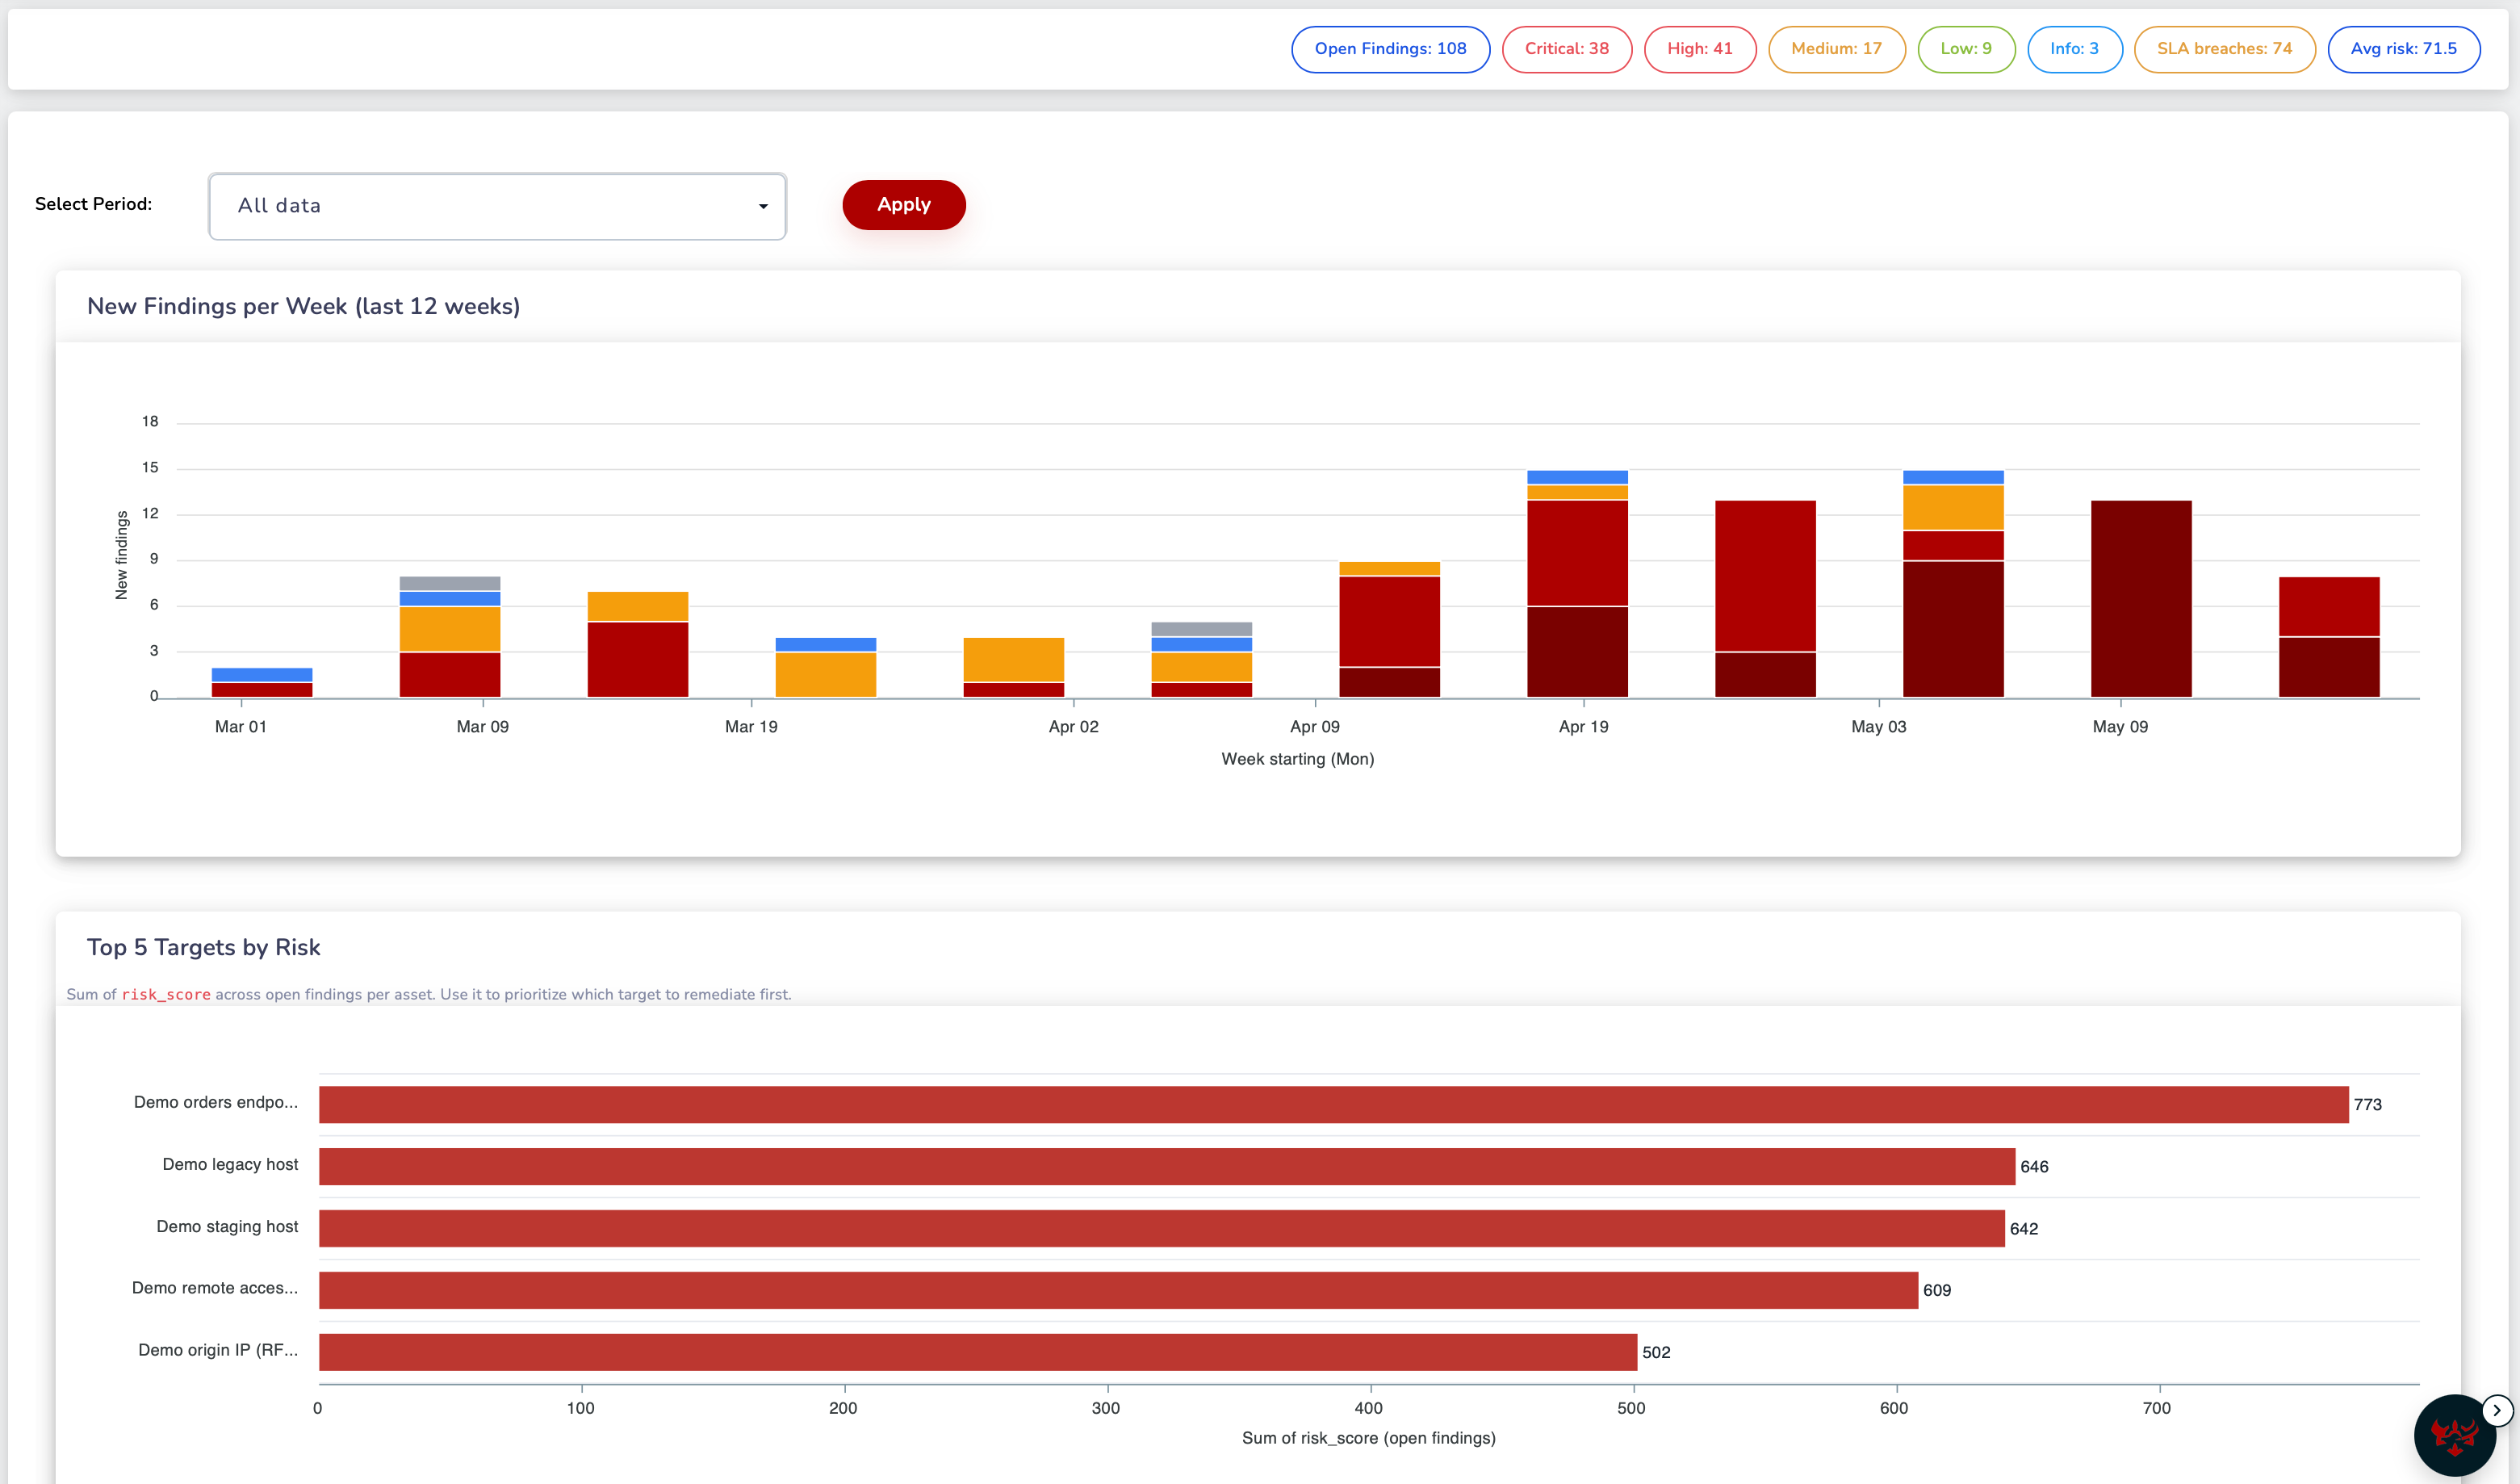
104 achados abertos, um console
Quase metade do que a ACME precisou corrigir não apareceria só num relatório de scan web.
Dados ilustrativos do tenant de demonstração ACME
Uma visão de cada achado, do seu risco e do seu prazo.
Achados novos por semana, os alvos com mais risco e as violações de SLA no mesmo lugar, para que o líder de segurança e o gerente de engenharia leiam os mesmos números.
Capacidade por capacidade, o que cada produto entrega.
Onde os dois produtos fazem bem o trabalho, dizemos isso. A diferença está no que acontece em volta do scan.
| Capacidade | Acunetix | WASViking® |
|---|---|---|
| Profundidade de teste | ||
| Cobertura de vulnerabilidades web | Catálogo amplo, de SQL injection e XSS a misconfigurações | SQL injection, XSS, JWT, SSRF, command injection, SSTI, XXE, desserialização, IDOR e race conditions, com payloads adaptados a cada host pelo Environment Profile Equivalente |
| Classes cegas e out-of-band | Serviço out-of-band AcuMonitor | Nosso próprio colaborador OAST com um token por scan, interações HTTP e DNS guardadas junto com o achado Equivalente |
| Prova em cada achado | Prova de exploração para as vulnerabilidades suportadas | Transcrição HTTP bruta em todo achado, evidência do banco de dados para SQL injection, interações out-of-band para as classes cegas Equivalente |
| Scans autenticados | Gravador de sequência de login | Login gravado no Interactive Login Browser, login de formulário assistido por IA e uma única sessão autenticada compartilhada por todos os analisadores, para a conta não ser bloqueada Vai além |
| APIs | REST, SOAP e GraphQL | REST, GraphQL, SOAP e WSDL, e WebSocket Equivalente |
| Alcance | ||
| Aplicações internas | Instalação on-premises dentro da rede | Agente Sentinel com túnel de TLS mútuo só de saída: sem VPN, sem portas de entrada, um console na nuvem para alvos internos e externos Vai além |
| CI/CD | Integrações com pipeline | Gate de CI do Sentinel com exit codes e baseline, para o build falhar em achados novos e não no backlog conhecido Equivalente |
| Software Supply Chain | SCA em tempo de execução pelo sensor AcuSensor instalado na aplicação | SBOM por fora, do seu build e dos seus repositórios, vigiado diariamente contra OSV e CISA KEV, sem nada instalado na aplicação Vai além |
| Do achado à correção | ||
| Priorização | Severidade por vulnerabilidade | Risk Score de 0 a 100 com dados de exploração, exposição e contexto de negócio, mais tráfego de ataque ao vivo do Edge Threat Radar e risco encadeado no Exploit Path Graph Vai além |
| Issue trackers | Exportação para Jira, Azure DevOps, GitHub, GitLab, Bugzilla e Mantis | Sincronização bidirecional com Jira e ServiceNow: card e achado fecham juntos numa correção verificada, reabrem juntos numa regressão, com labels e nota de fechamento no card Vai além |
| Evidência de conformidade | Relatórios de conformidade como PCI DSS, OWASP Top 10 e ISO 27001 | Achados mapeados para PCI DSS, ISO 27001, LGPD, GDPR e BACEN, com Evidence Bundles e Posture Shares que o auditor ou o cliente abre por conta própria Vai além |
| ComercialLicenciamento | ||
| O que conta como alvo | Cada nome de domínio totalmente qualificado, com um número limitado de variações por alvo | Cada ativo principal que você escaneia. Subdomínios descobertos dentro de um alvo não ocupam vagas adicionais Vai além |
O que a sua equipe ganha e que um scanner não entrega.
Tudo isso roda sobre os mesmos alvos e os mesmos achados do motor de DAST, no mesmo console, com a mesma trilha de auditoria.
Edge Threat Radar
Tráfego da sua CDN ou do seu WAF, classificado de crawler verificado a ataque autenticado. Achados em endpoints que estão sendo atingidos sobem na fila, e bloqueios passam por uma etapa de aprovação.
Header Advisor
Uma Content Security Policy aprendida com o que os navegadores reais carregam no seu site, primeiro em modo report-only, para a política aplicada não quebrar a produção.
Descoberta de superfície de ataque
Subdomínios novos, certificados perto de vencer e portas sensíveis que não deveriam estar abertas, encontrados continuamente e oferecidos como alvo antes que alguém lembre de cadastrá-los.
AI Scan Planner
Uma revisão diária do portfólio que sugere o que escanear em seguida e por quê. Cada sugestão mostra os dados que a basearam, e a sua equipe pode recusá-la.
Code Security
SAST, dependências, segredos e SBOM dos seus repositórios, para o contexto de código ficar ao lado do achado de runtime sem sensor dentro da aplicação.
Scans pelo Slack
Inicie um scan e receba o resultado no canal com um slash command, com cada comando registrado na trilha de auditoria.
Rode os dois nos mesmos alvos e compare o que você recebe.
A avaliação usa as suas aplicações, os seus fluxos de login e o seu tracker, então a decisão se apoia nos seus próprios resultados.
Cadastre seus alvos
Comece pelas aplicações que você já escaneia. A descoberta de superfície de ataque mostra depois o que está faltando nessa lista.
Grave os logins
Capture cada login uma vez no Interactive Login Browser. Todos os analisadores reutilizam a sessão.
Compare os achados
Coloque os dois relatórios lado a lado. Veja o que cada um confirma com evidência e o que cada um põe em primeiro lugar.
Conecte o tracker
Ative o Jira ou o ServiceNow para uma equipe e veja um achado ir do card à correção verificada sem ninguém atualizar duas ferramentas.
Perguntas frequentes
A WASViking substitui o Acunetix nas nossas aplicações web e APIs?
Sim. A WASViking testa aplicações web e APIs com scan autenticado, detecção de classes cegas e evidência por achado, e soma priorização, ticketing bidirecional e evidência de conformidade. Ela também pode assumir trabalhos vizinhos, como um produto separado de SCA ou uma planilha de certificados.
Precisamos instalar alguma coisa dentro das aplicações?
Não. O DAST roda por fora, os alvos internos são alcançados pelo agente Sentinel em qualquer host da rede, e o contexto de código vem do Code Security escaneando os seus repositórios.
Como os falsos positivos são controlados?
Os payloads seguem o Environment Profile de cada host, as páginas soft 404 são calibradas antes das checagens de arquivos sensíveis, e as classes cegas são confirmadas por uma interação out-of-band. Todo achado traz a requisição e a resposta que o produziram, então um desenvolvedor confere em minutos.
Podemos rodar os dois produtos durante a avaliação?
Sim. Aponte os dois para os mesmos alvos de staging e compare os resultados. Os scans da WASViking podem ser agendados dentro de uma janela para os dois não carregarem a aplicação ao mesmo tempo.
Como é o licenciamento?
Por plano e número de alvos de scan. Subdomínios descobertos dentro de um alvo não ocupam vagas adicionais, e a descoberta de subdomínios, as checagens de certificado e a visibilidade da cadeia de software fazem parte dos planos, com limites por nível. Módulos opcionais são cotados por escopo, a partir da sua lista real de alvos.
Acunetix, AcuSensor e AcuMonitor são marcas do seu respectivo titular. A WASViking LLC não tem afiliação com o titular dessas marcas nem é endossada por ele.
A coluna Acunetix reflete a documentação pública do produto revisada em setembro de 2026. Funcionalidades, edições e condições de licenciamento variam por contrato e mudam com o tempo, então valide cada linha na sua própria avaliação. Os números da ACME nesta página são dados ilustrativos de um tenant de demonstração, não resultados de clientes.